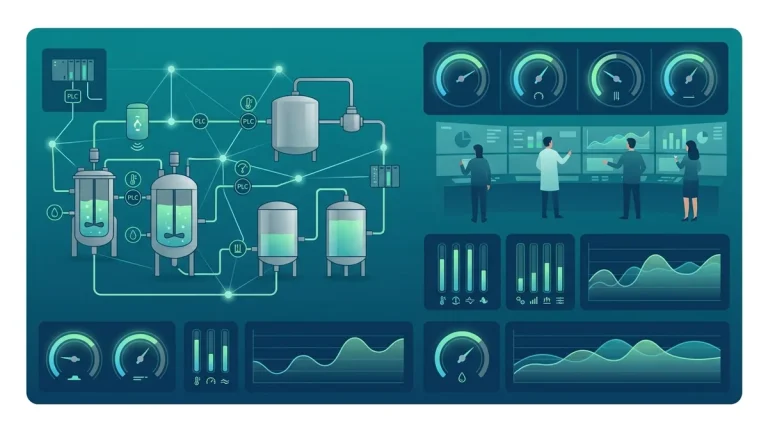
Advanced EMS Data Architecture with ISA-95, Historian and IEC 62443 expands EMS from monitoring screens into a validated data pipeline.
- ISA-95 clarifies where EMS sits in the manufacturing stack and how it exchanges data with SCADA, MES and historians.
- IEC 62443 zone and conduit thinking protects EMS availability, validated state and remote access boundaries.
- The article focuses on data lineage, historian retention and interface governance for Vietnamese GMP facilities.
Kiến trúc dữ liệu EMS nâng cao là nền tảng để nhà máy dược vượt thanh tra EU và FDA nhất quán qua nhiều chu kỳ inspection.
Bài này là bản đồ ra quyết định kỹ thuật cho Engineering và QA trước audit tiếp theo.
Bài này đưa kiến trúc dữ liệu EMS nâng cao về checklist triển khai: phạm vi, kiểm soát, bằng chứng audit và câu hỏi quyết định cho QA, Engineering và IT.
kiến trúc dữ liệu EMS nâng cao cần được kiểm soát bằng phạm vi, owner và bằng chứng kiểm chứng được.
Trọng tâm không phải thêm tài liệu cho đẹp, mà là giúp QA truy lại quyết định đúng lúc audit.
Ý chính cần nắm:
- Xác định đúng phạm vi kiến trúc dữ liệu EMS nâng cao trước khi viết URS, SOP hoặc validation test.
- Gắn mỗi yêu cầu với owner, record gốc, rủi ro GMP và bằng chứng audit có thể truy lại.
- Phân biệt yêu cầu regulatory bắt buộc với framework chuyên môn và ví dụ TYPE minh họa.
- Dùng Decision Moment cuối bài để chuyển nội dung thành hành động tại site.

Kiến trúc dữ liệu EMS nâng cao là nền tảng để nhà máy dược vượt thanh tra EU và FDA nhất quán qua nhiều chu kỳ inspection.
Khi số nhà máy đạt chuẩn EU-GMP tại Việt Nam đang tăng và EU GMP Annex 11 Draft 2025 mở rộng yêu cầu về Identity & Access Management, cybersecurity và lifecycle management, thiết kế đúng ngay từ đầu tiết kiệm chi phí validation về lâu dài hơn nhiều so với retrofit sau khi hệ thống đã chạy.
Bài này là phần tiếp nối C1.1 — đi sâu vào ba lớp kỹ thuật cốt lõi quyết định tính pháp lý của dữ liệu GMP: lựa chọn giao thức Level 1–2 giữa OPC UA và Modbus TCP, kiến trúc hybrid Historian/SQL với phân tích platform AVEVA PI và SQL Server, phân đoạn mạng IEC 62443 đầy đủ theo Zones và Conduits, và phạm vi thẩm định CSV GAMP 5 Category 4 cho interface EMS–MES.
Kiến trúc dữ liệu EMS trong nhà máy dược: Thiết kế chuẩn GMP và ALCOA+
Kiến trúc dữ liệu EMS nâng cao đi sâu vào ba lớp kỹ thuật quyết định tính pháp lý của dữ liệu GMP: giao thức truyền thông Level 1–2, Historian hybrid database và IEC 62443 Zones/Conduits. Bài này là bản đồ ra quyết định kỹ thuật cho Engineering và QA trước audit tiếp theo.
Ba nhiệm vụ đồng thời — ranh giới EMS “đủ chạy” và EMS Diamond Grade
Phần này làm rõ control dữ liệu và dấu vết cần chứng minh khi bị audit.
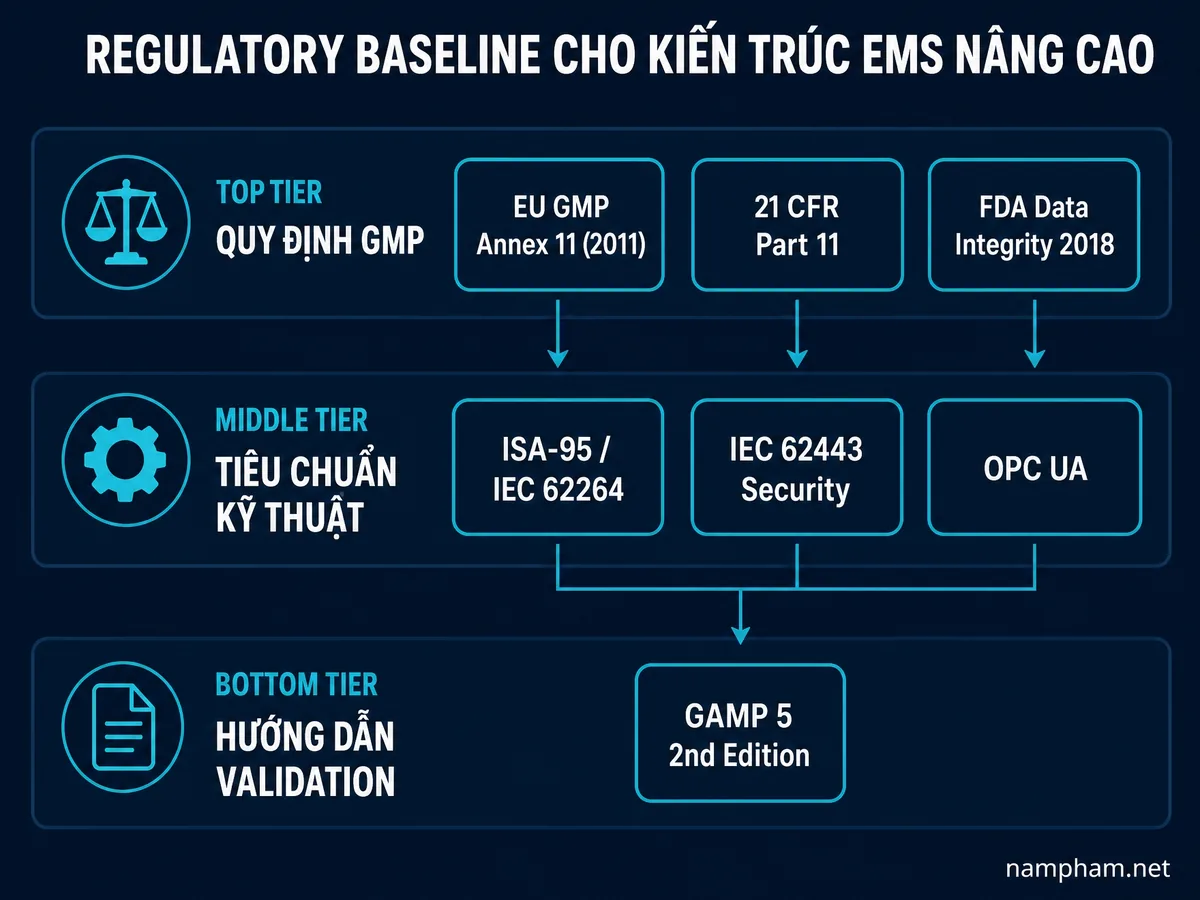
Regulatory baseline: Các nhận định GMP trong bài được đối chiếu trực tiếp theo 21 CFR Part 11, 21 CFR 211.192, 21 CFR 211.68, EU GMP Annex 11, EudraLex Volume 4, ICH Q10, ICH Q9(R1).
Ranh giới phân biệt hệ thống EMS “đủ chạy về mặt kỹ thuật” với EMS đạt chuẩn Diamond Grade không nằm ở tên thương hiệu cảm biến hay giao diện dashboard — cũng không nằm ở việc dùng BMS thay thế EMS (xem thêm: ranh giới EMS và BMS trong nhà máy dược). Nó nằm ở khả năng thực hiện đồng thời — không phải tuần tự — ba nhiệm vụ sau.
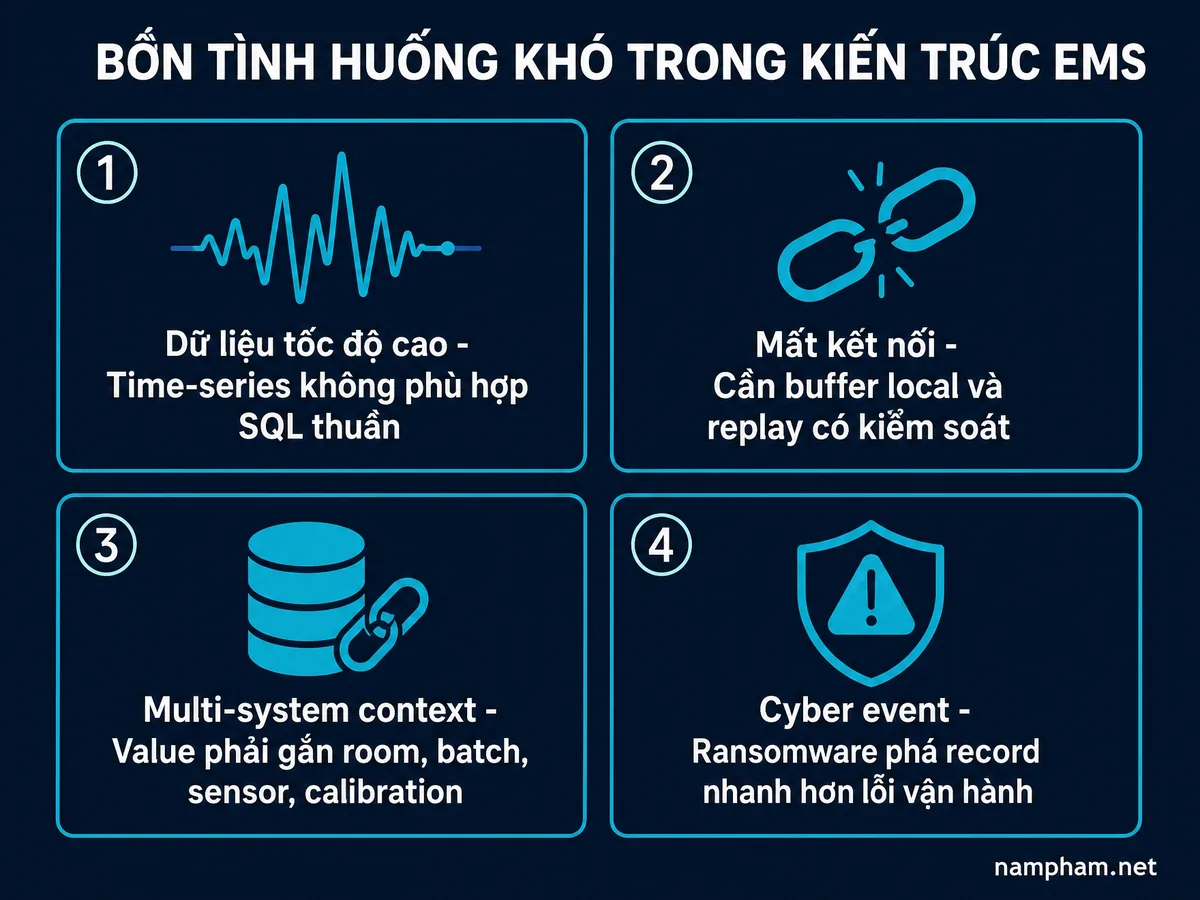
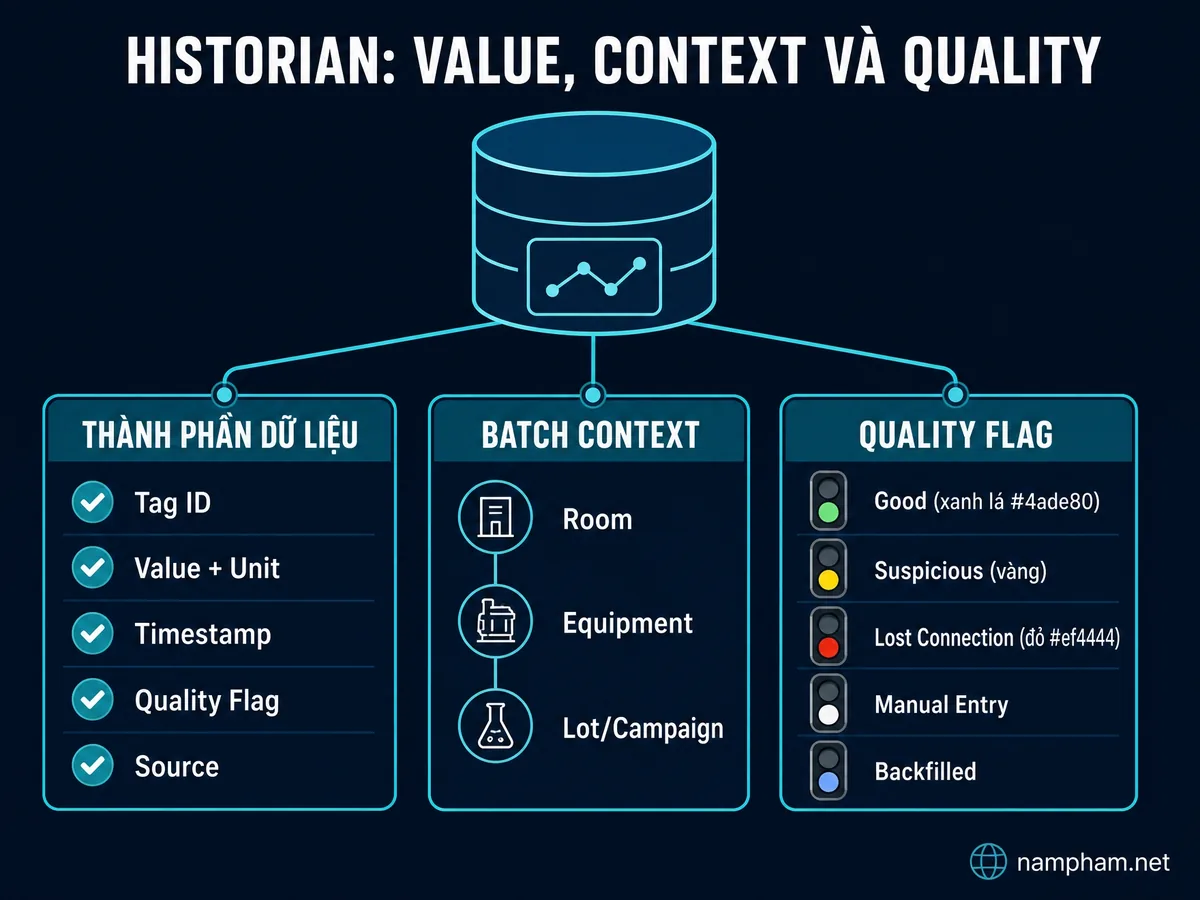
Nhiệm vụ đầu tiên là Thu thập liên tục không gián đoạn: timestamp phải chính xác, không có data gap dù mất mạng hay server restart, Store-and-Forward phải hoạt động trong mọi tình huống disruption. Nhiệm vụ thứ hai là Contextualization đầy đủ: nhiệt độ 22°C phải được gắn vào ngữ cảnh GMP đầy đủ — phòng nào, lô nào, cảm biến nào, calibration còn hiệu lực không.
Số liệu không có context là con số kỹ thuật, không phải bằng chứng GMP. Nhiệm vụ thứ ba là Bảo vệ khỏi chỉnh sửa hồi tố: Audit Trail Append-Only, RBAC chặt chẽ, và export format không thể chỉnh sửa phải hoạt động song song. FDA Data Integrity Guidance (2018) định nghĩa rõ: data integrity bao gồm completeness, consistency và accuracy — tóm gọn trong ALCOA (Attributable, Legible, Contemporaneous, Original, Accurate) ).
Khi thiếu bất kỳ nhiệm vụ nào trong ba nhiệm vụ trên, hệ thống EMS không còn tạo ra bằng chứng pháp lý — dù cảm biến đo chính xác đến mức nào.
Ba nhiệm vụ — Thu thập liên tục, Contextualization đầy đủ, Bảo vệ Audit Trail — phải hoạt động đồng thời. Thiếu một, EMS chỉ còn là hệ thống đo lường, không phải hệ thống tạo bằng chứng GMP.
Giao thức Level 1–2: OPC UA hay Modbus TCP?
Phần này giúp người đọc chuyển từ khái niệm sang checklist evidence có thể kiểm tra ngay.
Lựa chọn giao thức tại Level 1–2 ảnh hưởng trực tiếp đến khả năng bảo mật, tích hợp và maintainability trong toàn bộ vòng đời hệ thống EMS — đây là quyết định kiến trúc không thể dễ dàng thay đổi sau khi triển khai.
Modbus TCP — kế thừa phổ biến, hạn chế rõ ràng
Modbus TCP là giao thức phổ biến nhất trong môi trường OT công nghiệp, được hỗ trợ bởi hầu hết thiết bị từ mọi nhà sản xuất. Ưu điểm chính: đơn giản, chi phí thấp, tương thích rộng với thiết bị legacy.
Tuy nhiên, Modbus TCP có ba hạn chế quan trọng trong môi trường GMP: không có security layer nội tại (không có authentication, không có encryption), không hỗ trợ semantic metadata (chỉ truyền giá trị số, không truyền context), và không có built-in mechanism phát hiện data integrity violation trong quá trình truyền.
OPC UA — lựa chọn ưu tiên cho môi trường GMP mới
OPC UA (Open Platform Communications Unified Architecture) được chuẩn hóa trực tiếp trong ISA-95 Companion Specification ), cung cấp Certificate-based authentication, message signing và encryption. Quan trọng hơn là Information Modeling — khả năng truyền metadata cùng với giá trị đo lường.
Thay vì chỉ nhận “22.5”, OPC UA server truyền “22.5°C từ cảm biến TMP-B2-003, với unit, timestamp và quality indicator” — nền tảng kỹ thuật cho Contextualization tự động ở Level 3.
| Tiêu chí | Modbus TCP | OPC UA |
|---|---|---|
| Bảo mật built-in | Không có | Certificate auth + TLS encryption |
| Semantic metadata | Không (chỉ giá trị số) | Có (type, unit, quality, description) |
| ISA-95 alignment | Partial | Native companion spec |
| Chi phí thiết bị | Thấp | Cao hơn |
| Thiết bị legacy | Hỗ trợ rộng | Phụ thuộc firmware |
| Phù hợp GMP mới | Chấp nhận với DMZ đúng | Ưu tiên cho greenfield |
Khuyến nghị thực tế: với EMS mới (greenfield), ưu tiên OPC UA cho Level 2 để đáp ứng security của EU GMP Annex 11 Draft 2025. Với thiết bị legacy dùng Modbus, có thể giữ Modbus RTU/TCP ở Level 1 và đặt OPC UA Gateway tại đầu vào Level 2 để chuẩn hóa giao thức trước khi dữ liệu lên Historian.
OPC UA là lựa chọn ưu tiên cho EMS mới vì security built-in và Information Modeling — Modbus TCP vẫn chấp nhận được cho legacy khi kết hợp đúng DMZ và monitoring IEC 62443.
Liên kết triển khai
Đọc tiếp để mở rộng chủ đề liên quan.
Kiến trúc hệ thống nhà máy dược GMP: thiết kế tổng thể ->
GAMP 5 Dược Phẩm: Thẩm định Hệ thống Máy tính theo Tiếp cận Rủi ro – Tư duy, không phải Checklist ->
Kiến trúc Historian Hybrid — phân chia vai trò SQL và Time-Series Database
Phần này làm rõ control dữ liệu và dấu vết cần chứng minh khi bị audit.
Sai lầm kiến trúc phổ biến nhất trong thiết kế EMS là dùng một loại database cho tất cả. SQL database và Historian database có đặc điểm kỹ thuật hoàn toàn khác nhau, phục vụ hai loại truy vấn khác nhau, và việc trộn lẫn tạo ra vấn đề performance lẫn compliance không cần thiết.
Relational Database (SQL) — cho metadata và audit
SQL database như MS SQL Server hoặc PostgreSQL phù hợp với dữ liệu có cấu trúc quan hệ rõ ràng và thay đổi không thường xuyên: quản lý user accounts và RBAC, Audit Trail và security event log, cấu hình cảm biến và alarm threshold, lịch sử calibration và certificate tracking, configuration history và change log.
Điểm mạnh của SQL trong GMP context là khả năng query với nhiều điều kiện kết hợp phức tạp — ví dụ “tìm tất cả alarm được suppress bởi user X trong tháng 3 tại các phòng Grade A/B” — loại query không thể thực hiện hiệu quả trên Historian.
Historian Database (Time-Series) — cho dữ liệu đo lường
Historian database tối ưu hóa đặc biệt cho time-series workload với thuật toán nén như Exception Deadband hoặc Swinging Door Compression, giúp giảm 80–90% storage requirement trong khi vẫn giữ nguyên độ phân giải dữ liệu gốc.
AVEVA PI System (trước đây là OSIsoft PI) là platform Historian phổ biến nhất trong môi trường dược phẩm được regulate — có track record validation rộng, tài liệu hỗ trợ 21 CFR Part 11 pre-built, và ecosystem integration sâu với MES, LIMS và ERP chính ).
Inductive Automation Ignition Historian linh hoạt hơn về licensing và phổ biến trong nhà máy tầm trung tại châu Á. InfluxDB là lựa chọn cloud-native và open-source — nhưng cần effort validation cao hơn vì ít tài liệu GMP pre-built hơn so với AVEVA PI.
| Platform Historian | GMP track record | 21 CFR Part 11 docs | Deployment | Chi phí |
|---|---|---|---|---|
| AVEVA PI System | Rất cao | Pre-built đầy đủ | On-premise / Hybrid | Cao |
| Ignition Historian | Cao | Được hỗ trợ | Linh hoạt | Trung bình |
| InfluxDB | Trung bình | Cần custom validation | Cloud-native / On-prem | Thấp–TB |
Hybrid database — SQL cho metadata, Historian cho time-series — là kiến trúc tối ưu để đáp ứng đồng thời yêu cầu Audit Trail theo 21 CFR Part 11 và data retention theo EU GMP Annex 11.
Phân đoạn mạng IEC 62443 — Zones, Conduits và Security Level
Phần này tóm tắt chuẩn tham chiếu để QA biết khung kiểm tra chi phối nội dung phía dưới.
ISA/IEC 62443 là chuẩn quốc tế về cybersecurity cho Industrial Automation and Control Systems. Trong ngữ cảnh EMS nhà máy dược, hai phần quan trọng nhất là IEC 62443-3-2 (zone and conduit assessment) và IEC 62443-3-3 (system security requirements) — áp dụng cho end-user tức chủ nhà máy. IEC 62443-2-4 là yêu cầu dành cho nhà cung cấp dịch vụ/system integrator, không phải SOP vận hành của nhà máy ).
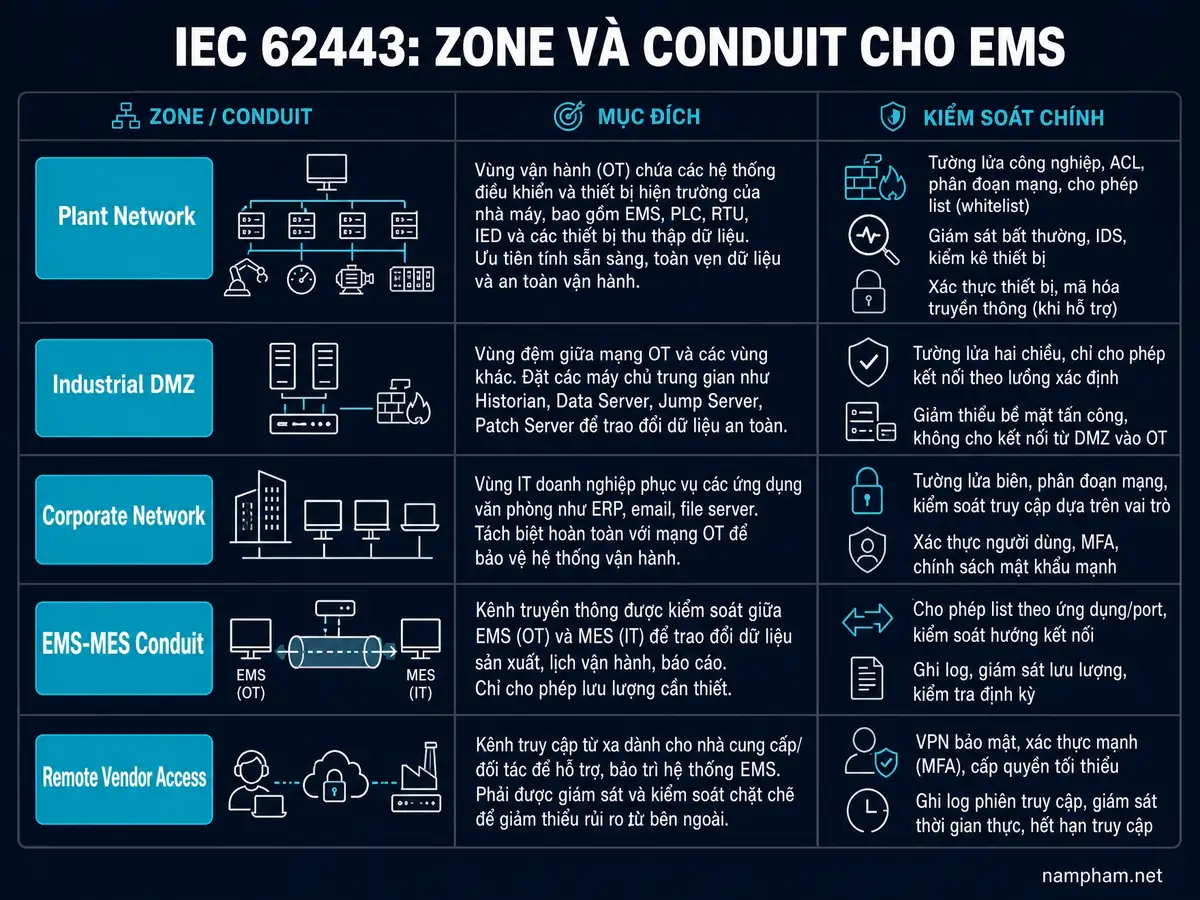
Bốn vùng Zone trong nhà máy dược
Zone 1 — Process Control Zone (SL-2 minimum): Chứa PLC, Remote I/O, cảm biến. Security Level 2 theo IEC 62443-3-3 yêu cầu bảo vệ chống lại tấn công có chủ đích bằng công cụ đơn giản — đủ để ngăn phần lớn ransomware lateral movement từ mạng văn phòng. Zone này tuyệt đối không được kết nối trực tiếp với bất kỳ mạng nào khác.
Zone 2 — Supervisory & Operation Zone (SL-2): Chứa SCADA server, HMI workstation và Engineering workstation. Đây là nơi operator tương tác hàng ngày với EMS. Cần strict password policy, auto-lock sau inactivity, và access log đầy đủ theo EU GMP Annex 11 Draft 2025 Section 11 (IAM).
Zone 3 — Industrial DMZ: Vùng đệm quan trọng nhất — nơi đặt EMS Server, Data Historian, Remote Access Jump Server và Patch Management Server. Mọi traffic giữa Plant Network và Corporate Network phải đi qua DMZ và qua Industrial Firewall có Deep Packet Inspection (DPI) cho giao thức công nghiệp. EU GMP Annex 11 Draft 2025 bổ sung: MFA bắt buộc cho mọi remote access vào critical systems từ bên ngoài controlled perimeter.
Zone 4 — Corporate Network (IT): Mạng văn phòng, email và ERP. Tuyệt đối không kết nối trực tiếp xuống Zone 1 hoặc Zone 2. Dữ liệu EMS được read-only replicate lên Corporate Network qua one-way data flow kiểm soát tại DMZ.
Conduit — kiểm soát từng kênh giao tiếp giữa Zones
Conduit là tập hợp security control áp dụng cho từng luồng dữ liệu cụ thể giữa hai Zone. Mỗi conduit phải xác định rõ: giao thức được phép (chỉ Modbus TCP hoặc OPC UA, không phải HTTP/FTP/SMB); hướng data flow (one-way hay bi-directional); cơ chế authentication giữa hai đầu; và monitoring/alerting khi có traffic bất thường. Tất cả conduits phải được documented, tested và duy trì trong change control GMP — đây là điểm kiểm tra đầu tiên của inspector khi review network architecture.
Kịch bản Flat Network (Illustrative composite — không đại diện nhà máy cụ thể): nhà máy dùng cùng dải IP cho văn phòng và EMS server; máy tính nhiễm ransomware qua email, virus mã hóa toàn bộ database EMS trong vài giờ, dữ liệu môi trường nhiều tháng bị mất, nhà máy không chứng minh được điều kiện bảo quản cho lô hàng tồn kho.
IBM Cost of a Data Breach 2024 ghi nhận chi phí trung bình $4.88 triệu/sự cố, tăng 10% so với 2023 ).
Zone và Conduit theo IEC 62443 phải được documented, tested và maintained trong change control GMP — không phải chỉ là cấu hình IT một lần.
EU GMP Annex 11 Draft 2025 — Bốn thay đổi có tác động trực tiếp đến EMS
Phần này tóm tắt chuẩn tham chiếu để QA biết khung kiểm tra chi phối nội dung phía dưới.
EU GMP Annex 11 Draft 2025 mở rộng từ 5 trang lên 19 trang với 17 sections mới. Bốn thay đổi sau có tác động trực tiếp đến thiết kế và validation của EMS — cần gap assessment ngay, không chờ finalization.
Thay đổi 1 — Shared account bị cấm hoàn toàn và là data integrity violation: Draft 2025 Section 11.1 quy định: “The use of shared accounts… constitute a violation of data integrity” — trừ read-only accounts. Mọi tài khoản shared hiện có trên HMI và SCADA (như “Operator”, “Production_Shift”) phải được redesign. Đây là gap phổ biến nhất tại nhà máy dược Việt Nam hiện tại — “Draft Annex 11’s IAM Changes” 2025).
Thay đổi 2 — MFA bắt buộc cho remote access vào critical systems: Section 11.6 yêu cầu: “Remote authentication on critical systems from outside controlled perimeters should include multifactor authentication.” Đây là prescriptive requirement — không còn là best practice. Mọi remote access vào EMS Server, Historian hay SCADA từ bên ngoài Plant Network phải có MFA.
Thay đổi 3 — Patch management phải đi qua GMP change control: OS updates, firmware và software patches cho hệ thống EMS không thể được áp dụng tự động mà không có documented risk assessment và testing. Bật Windows Update tự động trên SCADA server — thực tế phổ biến tại nhiều nhà máy — sẽ trở thành finding sau khi Annex 11 finalized.
Thay đổi 4 — Supplier governance trở thành contractual requirement: Nhà cung cấp phần mềm EMS phải cung cấp documentation về SDLC process, thông báo trước khi update, và exit strategy đảm bảo data không bị locked khi nhà máy chuyển hệ thống. Đây là yêu cầu hoàn toàn mới so với Annex 11 phiên bản 2011. GMP dược phẩm hệ thống: nhìn GMP như kiến trúc dữ liệu, con người và quyết định chất lượng
Bốn thay đổi Annex 11 Draft 2025 tác động EMS: shared account violation, MFA mandatory, patch control qua GMP change control, supplier governance contractual — cần gap assessment ngay.
Góc nhìn liên quan
Đọc tiếp để mở rộng chủ đề liên quan.
eBR dược phẩm: Từ hồ sơ giấy đến bằng chứng số GMP Diamond Grade ->
Phạm vi CSV GAMP 5 Category 4 cho EMS và Interface EMS–MES
Phần này tóm tắt chuẩn tham chiếu để QA biết khung kiểm tra chi phối nội dung phía dưới.
GAMP 5 2nd Edition (2022) phân loại EMS thông thường là Category 4 — Configured Standard Products: phần mềm thương mại có cấu hình tùy chỉnh theo URS của nhà máy nhưng không thay đổi source code của vendor theo GoValidation. Validation deliverables đầy đủ bao gồm URS, Risk Assessment, Vendor SDI/Audit, full IQ/OQ/PQ trên configuration cụ thể, và RTM kết nối URS với test cases.
IQ — nền tảng không thể bỏ qua
IQ cho EMS Category 4 phải verify: hardware specs và OS version của historian server; patch level và tất cả security patches; network configuration và firewall rules; NTP configuration và synchronization đến tất cả thiết bị; và đặc biệt — tất cả automated tasks trên server (OS update, backup jobs, antivirus scan) phải được identified, documented và either disabled trong giờ sản xuất hoặc covered bởi Store-and-Forward.
Bỏ sót automated tasks trong IQ chính là failure mode tạo ra data gap do server restart tự động — failure scenario điển hình nhất trong thanh tra EMS.
OQ — ba nhóm test case rủi ro cao nhất
Nhóm 1 — Data Integrity Tests: Test case Audit Trail Immutability (thử delete với Admin account, verify hệ thống từ chối và record tồn tại nguyên vẹn); Test case Store-and-Forward (ngắt network trong thời gian định trước, verify zero data gap sau khi reconnect với timestamp gốc bảo toàn); Test case restore-from-backup (verify backup restore thành công — yêu cầu mới trong Annex 11 Draft 2025, thường bị bỏ qua).
Nhóm 2 — Access Control Tests: Test case RBAC cho từng role; Test case shared account prohibition (verify hệ thống không cho phép cùng tài khoản đăng nhập đồng thời từ hai thiết bị với quyền write); Test case MFA cho remote access nếu applicable.
Nhóm 3 — Alarm Management Tests: Test case alarm logging đầy đủ với timestamp, user acknowledge và action taken; Test case alarm suppress mandatory reason entry; Test case alarm flood prioritization.
PQ — Interface EMS–MES là điểm rủi ro cao nhất
Interface giữa EMS và MES/eBR thường bị bỏ ngoài validation scope vì team CSV EMS cho rằng đó là việc của team CSV MES, và ngược lại. PQ phải bao gồm parallel comparison: lấy 20–30 data points thực tế từ Historian và so sánh với giá trị được nhúng vào eBR — verify giá trị, timestamp và Tag ID khớp chính xác 100%.
Test case negative bắt buộc: simulate gián đoạn kết nối EMS–MES, verify eBR không nhận giá trị null và có alert mechanism. EMS và Data Integrity: Tại sao EMS là Nền tảng ALCOA+ trong GMP
GAMP 5 Category 4: leverage vendor evidence cho base platform, test đầy đủ configuration và interface EMS–MES. Interface EMS–MES là điểm rủi ro cao nhất thường bị bỏ ngoài scope.
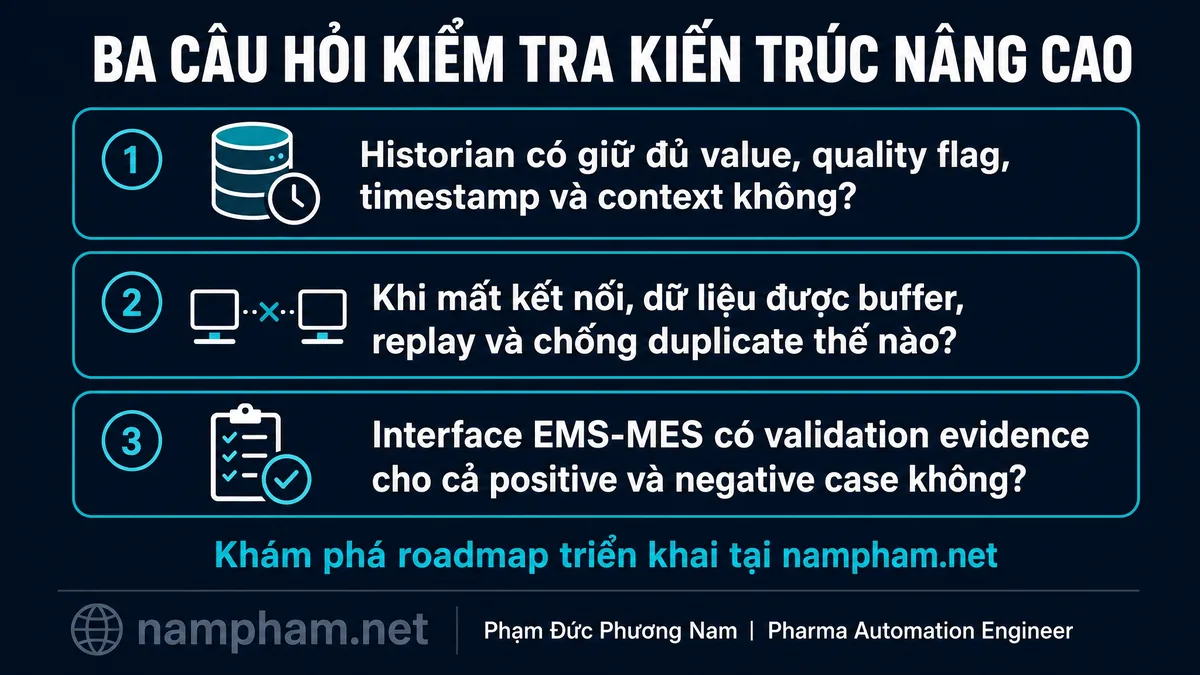
Decision Moment — 3 câu hỏi trước khi chuẩn hóa lên WordPress
Phần này gom các câu hỏi giúp QA tự kiểm tra nhanh trước khi audit.
Trước khi xem bài này là nội dung sẵn sàng publish, QA, Engineering và owner hệ thống nên khóa ba quyết định sau để tránh biến một bài viết kỹ thuật thành checklist chung chung không tạo thay đổi vận hành.
- Ranh giới hệ thống hoặc quy trình nào trong chủ đề kiến trúc dữ liệu EMS nâng cao phải được định nghĩa lại trước khi audit tiếp theo?
- Bằng chứng GMP nào cần được tạo tự động thay vì dựa vào giải thích thủ công sau sự cố?
- Ai là owner chịu trách nhiệm cập nhật SOP, URS, CSV hoặc training record sau khi insight của bài này được áp dụng?
Decision Moment
Để chuyển các khuyến nghị trong bài thành kế hoạch triển khai khả thi, xem thêm tại nampham.net.
Tag hierarchy trong Data Historian cho hệ thống EMS được thiết kế như thế nào?
Thiết kế tag hierarchy trong Data Historian cho EMS sử dụng cấu trúc phân cấp từ Khu vực đến Thiết bị theo tiêu chuẩn ISA-95. Cấu trúc đặt tên có dạng Site.Area.System.Asset.Measurement (ví dụ: HN.P1.AHU.01.Temp), kết hợp cấu hình Exception Deadband ở mức 0.1°C và thời gian lưu trữ dữ liệu gốc tối thiểu 5 năm phục vụ thanh tra.
Mỗi tag dữ liệu môi trường khi được đưa vào Data Historian được thiết lập tham số nén dữ liệu nhằm tối ưu dung lượng lưu trữ. Theo hướng dẫn ISPE GAMP 5 Second Edition (Mục 11.2 về Quản lý Dữ liệu), việc áp dụng Swinging Door Compression giúp giảm dung lượng đĩa cứng đến 85% nhưng vẫn giữ nguyên độ phân giải của dữ liệu gốc. Thiết kế kiến trúc dữ liệu EMS nâng cao yêu cầu cấu trúc đặt tên tag phản ánh vị trí vật lý và loại dữ liệu đo lường, phân biệt rõ ràng với thiết kế cơ bản trong bài viết về Kiến trúc dữ liệu EMS nhà máy dược GMP. Việc cấu hình compression deadband phải dựa trên đánh giá rủi ro tác động GxP của từng thông số đo lường như nhiệt độ, độ ẩm, chênh áp.
| Thông số đo lường | Định dạng Naming Tag | Exception Deadband | Compression Deadband | Thời gian lưu giữ (Retention) |
|---|---|---|---|---|
| Nhiệt độ phòng sạch | HN.P1.Cleanroom.R101.Temp |
0.05°C | 0.1°C | 5 năm (đọc ghi liên tục) |
| Độ ẩm tương đối | HN.P1.Cleanroom.R101.RH |
0.2% RH | 0.5% RH | 5 năm (đọc ghi liên tục) |
| Chênh lệch áp suất | HN.P1.Cleanroom.R101.DP |
0.2 Pa | 0.5 Pa | 5 năm (đọc ghi liên tục) |
| Đếm hạt bụi (0.5 µm) | HN.P1.Cleanroom.R101.PC05 |
1 count | 5 counts | 5 năm (dữ liệu thô) |
Việc thiết lập các giá trị Exception Deadband và Compression Deadband giúp giảm tần suất ghi nhận các biến động nhiễu tín hiệu không đáng kể, đồng thời ghi lại các thay đổi thực tế của môi trường sản xuất. Các thông số cấu hình này được nhân viên bộ phận QA phê duyệt trong hồ sơ thiết kế hệ thống và được kiểm tra hiệu năng định kỳ mỗi 12 tháng. Theo FDA 21 CFR Part 11.10(c), hệ thống phải bảo vệ dữ liệu ghi nhận không bị sửa đổi hồi tố. Do đó, việc lưu giữ dữ liệu thô (raw data) trong Historian được thiết lập chế độ Append-Only, vô hiệu hóa hoàn toàn quyền xóa dữ liệu của tài khoản Administrator.
Phân vùng mạng Zones và Conduits theo tiêu chuẩn IEC 62443 cho EMS được thực hiện ra sao?
Phân vùng mạng cho EMS theo tiêu chuẩn ANSI/ISA-62443-3-2 triển khai bằng cách chia tách mạng thành 4 vùng bảo mật độc lập (Zones) kết nối qua các kênh truyền dẫn được kiểm soát (Conduits). Thiết kế này ngăn xâm nhập trái phép từ mạng văn phòng và duy trì tính toàn vẹn của dữ liệu môi trường.
Mỗi phân vùng được phân cấp Security Level (SL) từ 1 đến 4 dựa trên kết quả đánh giá rủi ro an ninh mạng. Theo tài liệu tiêu chuẩn ANSI/ISA-62443-3-3 (khoản 5.2 về Kiểm soát truy cập hệ thống), các vùng chứa PLC và cảm biến thuộc Zone 1 (Process Control Zone) phải đạt cấp độ SL-2 trở lên. Để bảo vệ dữ liệu truyền tải giữa các vùng, các Conduit chỉ cho phép các giao thức được phê duyệt như OPC UA hoạt động thông qua tường lửa công nghiệp có tính năng Deep Packet Inspection. Thiết kế này được tích hợp chi tiết trong bài viết về Cybersecurity OT nhà máy dược GMP IEC 62443, thiết lập tính biệt lập hoàn toàn của hệ thống dữ liệu GxP.
| Tên phân vùng (Zone) | Security Level (SL) | Thiết bị thuộc vùng | Giao thức truyền thông cho phép | Kiểm soát qua Conduit |
|---|---|---|---|---|
| Zone 1: Process Control | SL-2 | PLC, Cảm biến, Remote I/O | Modbus TCP, OPC UA | Tường lửa lọc cổng vật lý |
| Zone 2: Operations | SL-2 | HMI, SCADA Workstation | OPC UA, HTTPS | Xác thực Certificate |
| Zone 3: Industrial DMZ | SL-3 | Historian Server, Active Directory | HTTPS, LDAPS, SQL | Xác thực đa yếu tố (MFA) |
| Zone 4: Corporate | SL-1 | Máy tính văn phòng, ERP | HTTPS | Một chiều (Read-Only) |
Các rào cản an ninh mạng này giúp ngăn ngừa các sự cố mã hóa dữ liệu hàng loạt bởi ransomware. Theo EU GMP Annex 11 (Mục 12 về Bảo mật), việc truy cập vào dữ liệu GxP phải bị giới hạn cho những người được ủy quyền cụ thể. Do đó, việc thiết lập Conduit giữa Zone 2 và Zone 3 đòi hỏi xác thực bằng chứng thư số (Certificate-based authentication). Bộ phận QA phối hợp với nhân viên IT thực hiện đánh giá định kỳ các quy tắc tường lửa (Firewall rules) mỗi 6 tháng nhằm phát hiện và loại bỏ các cổng giao tiếp không cần thiết hoặc chưa được phê duyệt.
Quy trình Alarm Rationalization theo tiêu chuẩn ISA-18.2 áp dụng cho EMS như thế nào?
Quy trình Alarm Rationalization cho EMS theo tiêu chuẩn ANSI/ISA-18.2 áp dụng qua 4 bước: rà soát danh mục cảnh báo, phân loại mức độ nghiêm trọng, xác định hành động của operator, và thiết lập giới hạn. Phương pháp này giảm 70% số cảnh báo giả, loại bỏ tình trạng quá tải cảnh báo đối với nhân viên vận hành.
Mỗi cảnh báo môi trường được định nghĩa rõ ràng về nguyên nhân, hậu quả chất lượng và thời gian phản hồi tối đa của nhân viên vận hành trước khi kích hoạt. Theo tiêu chuẩn ANSI/ISA-18.2-2016 (Mục 8 về Xác lập cảnh báo), các cảnh báo được phân loại thành ba cấp độ ưu tiên: High (Khẩn cấp), Medium (Cảnh báo), và Low (Thông tin). Việc ghi nhận nhật ký cảnh báo và thao tác phản hồi của người vận hành là một phần của Audit Trail. Xem thêm tại bài viết về Audit Trail là gì – Dấu vết kiểm tra điện tử GMP để hiểu rõ cách hệ thống lưu trữ lịch sử xác nhận cảnh báo một cách an toàn và không thể chỉnh sửa.
| Cấp độ ưu tiên | Giới hạn thiết lập | Thời gian phản hồi yêu cầu | Tác động GxP trực tiếp | Hành động yêu cầu của Operator |
|---|---|---|---|---|
| High (Khẩn cấp) | Ngoài giới hạn Action Limit | Dưới 5 phút | Có (Lệch lô sản xuất) | Báo cáo Deviation, chuyển mẫu sang tủ lưu |
| Medium (Cảnh báo) | Ngoài giới hạn Alert Limit | Dưới 15 phút | Tiềm ẩn rủi ro | Kiểm tra hệ thống HVAC, điều chỉnh thông số |
| Low (Thông tin) | Sai lệch thiết bị đo | Dưới 60 phút | Không trực tiếp | Báo cáo bộ phận bảo trì hiệu chuẩn |
Quy trình rationalization ngăn ngừa hiện tượng ‘Alarm Fatigue’ (nhân viên lờ đi các cảnh báo thực sự do có quá nhiều cảnh báo giả). Mọi thay đổi đối với cấu hình cảnh báo, bao gồm thay đổi giới hạn Alert/Action Limits hoặc tắt tạm thời (alarm suppression), phải tuân thủ quy trình kiểm soát thay đổi (change control) và được bộ phận QA phê duyệt trước khi áp dụng trên môi trường sản xuất. Theo hướng dẫn FDA Guidance for Industry on Data Integrity (2018, Câu hỏi 7), việc cấu hình hệ thống bao gồm cả các giới hạn cảnh báo phải được bảo trì bằng tài khoản cá nhân cá biệt, tuyệt đối không dùng tài khoản chung.
FAQ
Phần này gom các câu hỏi giúp QA tự kiểm tra nhanh trước khi audit.
Bắt đầu từ phạm vi GxP, record gốc, owner và rủi ro ảnh hưởng đến quyết định chất lượng.
Khi dữ liệu, cấu hình, access, audit trail hoặc thay đổi có thể ảnh hưởng batch release, deviation hoặc inspection readiness.
Không. Validation nên theo intended use và risk, nhưng phần tạo hoặc truyền bằng chứng GMP phải được kiểm soát rõ.
URS hoặc rationale, risk assessment, test evidence, traceability, SOP vận hành, access review và change control phù hợp.
Chọn công cụ trước khi xác định record gốc, boundary, owner và tiêu chí QA dùng để ra quyết định.
Có thể dùng như TYPE minh họa để thảo luận nội bộ, nhưng phải map lại theo quy trình, hệ thống và SOP của site.
Ghi Chú Minh Bạch
Phần này làm rõ nguồn tham chiếu và ranh giới áp dụng của bài viết.
Ghi Chú Minh Bạch
Nguồn quy định chính (Primary Regulatory): – EU GMP Annex 11 Draft 2025 (consultation closed Oct 2025, finalization dự kiến mid-2026) — [ – FDA Data Integrity Guidance (2018) — [ – FDA 21 CFR Part 11 — [ – ISA/IEC 62443-3-2 / IEC 62443-3-3 — [ – ISPE GAMP.
- EU GMP
- FDA 21 CFR Part 11
- ISPE GAMP 5
- ICH Q9/Q10
Các ví dụ TYPE dùng để minh họa phương pháp, không thay thế SOP, validation plan hoặc đánh giá rủi ro chính thức của từng site.
Đọc tiếp trong hệ sinh thái GMP:
- GAMP 5 Dược Phẩm: Thẩm định Hệ thống Máy tính theo Tiếp cận Rủi ro – Tư duy, không phải Checklist
- Access Control và Segregation of Duties trong GMP: Phân quyền đúng để bảo vệ Data Integrity
- CAPA GMP: Root Cause Analysis, Corrective Action và Effectiveness Check theo ICH Q10
- Cybersecurity Hệ Thống OT trong Nhà Máy Dược GMP: Tiêu Chuẩn IEC 62443