OT Cybersecurity for GMP Pharmaceutical Plants explains how IEC 62443 protects validated state, data integrity and production continuity.
- Cybersecurity incidents can invalidate GMP evidence when accounts, backups, network segmentation or change control are weak.
- IEC 62443 zone and conduit design should align with SCADA, EMS, BMS, MES, historian and vendor remote-access boundaries.
- The article helps QA, IT and Automation treat cybersecurity as a quality-system control, not only an IT concern.
Cybersecurity hệ thống OT nhà máy dược GMP là lớp phòng thủ bắt buộc cho cả dây chuyền lẫn bằng chứng chất lượng.
Đọc theo cụm: Pharma 4.0 dược phẩm: lộ trình chuyển đổi số từ dữ liệu GMP đến AI và cybersecurity
Cybersecurity hệ thống OT nhà máy dược GMP bảo vệ đồng thời dây chuyền sản xuất và bằng chứng chất lượng. Phạm vi trực tiếp gồm SCADA, historian, PLC, batch record và audit trail.
NotPetya tại Merck cho thấy ransomware không chỉ làm dừng máy. Khi dữ liệu GxP, audit trail hoặc historian bị phá hủy, lô đang sản xuất có thể không releaseable. Sản phẩm vật lý có thể vẫn còn, nhưng bằng chứng GMP đã mất.
Bài này dùng IEC 62443, IDMZ, Defense-in-Depth, patch management và incident response để biến OT cybersecurity thành một phần của Data Integrity và GMP governance.
Cybersecurity OT nhà máy dược GMP bảo vệ Availability của quy trình và Data Integrity của bằng chứng GMP.
Mất một trong hai đều có thể làm batch không releaseable và mở ra điều tra deviation nghiêm trọng.
Bài này giúp anh/chị:
- Phân biệt ưu tiên bảo mật IT và OT trong môi trường GxP
- Thiết kế IDMZ, zone-and-conduit và segmentation theo risk
- Tích hợp patch management OT vào Change Control GMP
- Liên kết cybersecurity với ALCOA+, audit trail và validated state
- Chuẩn bị incident response có nhánh đánh giá GMP impact

IT và OT: Hai thế giới ưu tiên đảo ngược
Lưu ý trạng thái pháp lý: Căn cứ chính của bài: 21 CFR Part 11, 21 CFR 211.192, 21 CFR 211.68, EU GMP Annex 11 (bản 2011 đang có hiệu lực; bản sửa đổi công bố tháng 7/2025 vẫn là dự thảo).
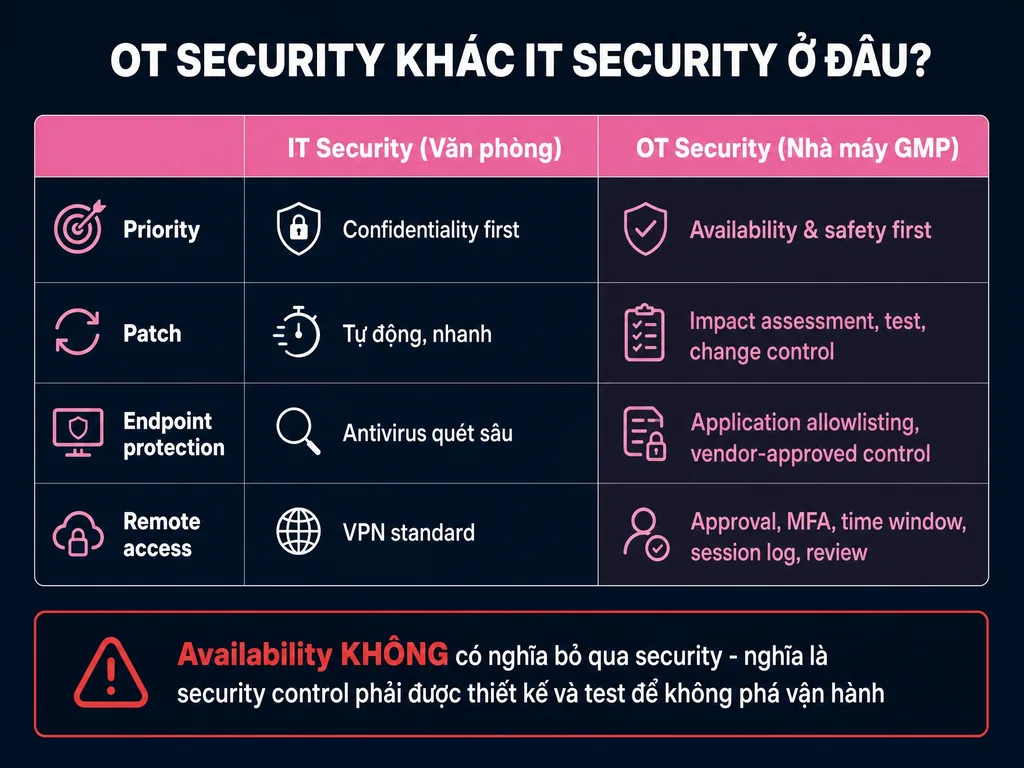
Sự khác biệt cốt lõi giữa bảo mật IT và OT nằm ở thứ tự ưu tiên CIA — Confidentiality, Integrity, Availability. Trong môi trường IT văn phòng, Confidentiality (bảo mật thông tin) đứng đầu. Trong OT (PLC, SCADA, DCS kiểm soát dây chuyền sản xuất), Availability — tính sẵn sàng của hệ thống — là ưu tiên số một không thể thương lượng.
Dừng PLC đang kiểm soát nhiệt độ lò sấy giữa chu kỳ sản xuất có thể gây hỏng toàn bộ lô. Khi đó nhà máy phải mở deviation investigation tốn kém.
Hậu quả thực tiễn của sự đảo ngược ưu tiên
Sự đảo ngược này tạo ra loạt hệ quả mà đội IT thường không dự đoán được khi can thiệp vào môi trường OT. Phần mềm antivirus quét sâu theo thời gian thực có thể gây độ trễ không thể chấp nhận cho hệ thống điều khiển real-time.
Reboot máy tính sau khi áp dụng security patch — thao tác bình thường trong IT — là hành động nguy hiểm khi máy đó đang chạy SCADA giám sát batch sản xuất 8 tiếng.
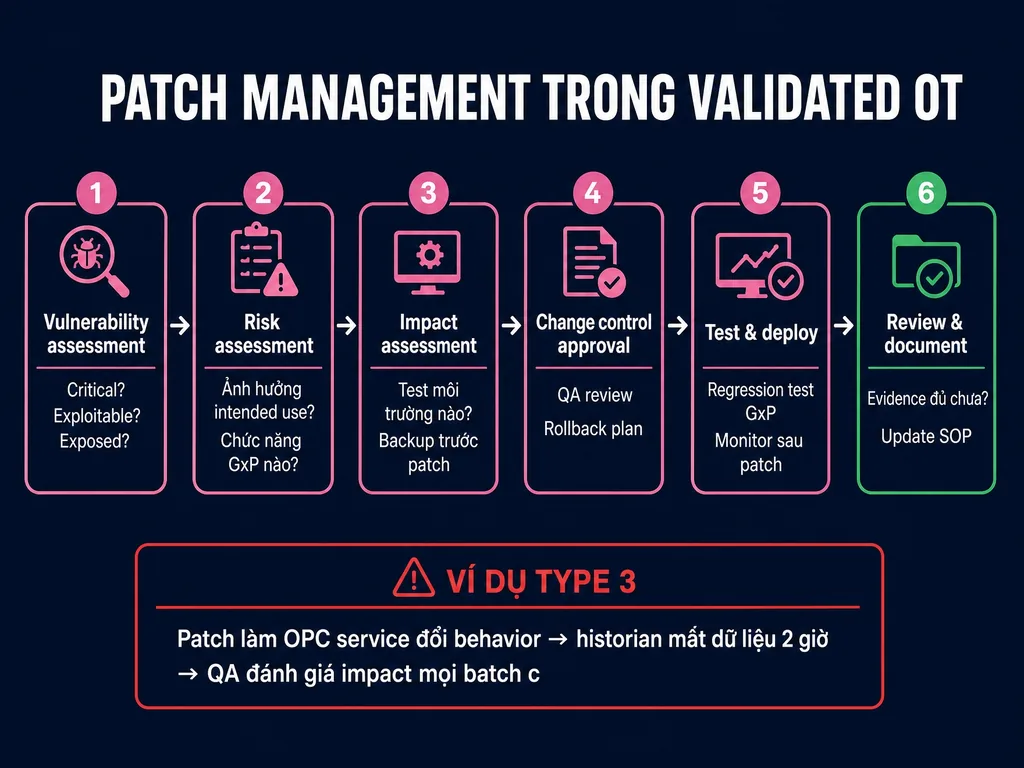
Security patch không thể được áp dụng tự động như trong IT: mỗi bản vá cho hệ thống GxP phải trải qua Change Control (đánh giá impact, test trên staging environment, update tài liệu CSV) trước khi triển khai lên production.
Khoảng cách giữa IT và OT là attack surface lớn nhất
Nghịch lý của Pharma 4.0 là: càng kết nối OT với IT để đạt được lợi ích data analytics và MES integration, khoảng cách bảo mật giữa hai tầng càng trở thành attack surface nguy hiểm. Kết nối SCADA historian trực tiếp với ERP cloud mà không qua bất kỳ kiểm soát nào là cách ngắn nhất để mã độc từ tầng office network xâm nhập vào hệ thống điều khiển sản xuất.
Sự cố tấn công mạng ngày 27/6/2017 tại Merck (thường được gắn với mã độc NotPetya) đã làm gián đoạn hoạt động toàn cầu của công ty, kể cả sản xuất — minh hoạ rủi ro khi mạng doanh nghiệp và mạng sản xuất không được phân tách. Xem thêm kiến trúc IT-OT theo ISA-95 trong chuyển đổi số nhà máy dược để hiểu ranh giới kỹ thuật cần thiết lập.
Bức tranh rủi ro thực tế: Số liệu 2025
Sophos State of Ransomware in Manufacturing 2025
Sophos khảo sát 332 tổ chức sản xuất tại 17 quốc gia (tháng 1–3/2025) — báo cáo toàn diện nhất về ransomware trong ngành sản xuất hiện có. Kết quả đáng lo ngại: exploited vulnerabilities là nguyên nhân hàng đầu của 32% cuộc tấn công ransomware vào ngành sản xuất. Thiếu chuyên môn nhận biết tấn công (lack of expertise) là yếu tố tổ chức góp phần vào 42,5% các vụ ransomware, theo sát là unknown security gaps (41,6%).
Chi phí phục hồi trung bình (không tính tiền chuộc) là 1,3 triệu USD vào năm 2025, giảm 24% so với 1,7 triệu USD năm 2024 — cho thấy ngành đang cải thiện khả năng phục hồi, nhưng con số tuyệt đối vẫn rất cao. Hơn nữa, 51% tổ chức sản xuất bị tấn công vẫn phải trả tiền chuộc để lấy lại dữ liệu.
Manufacturing là sector bị tấn công nhiều nhất
KELA data ghi nhận cuộc tấn công ransomware nhắm vào ngành sản xuất tăng 61% year-over-year vào năm 2025, từ 520 lên 838 incidents — mức tăng cao nhất trong tất cả các ngành. Dragos Industrial Ransomware Analysis Q2 2025 cho thấy manufacturing chiếm khoảng 65% tổng hoạt động ransomware trong quý.
Trong ngành dược và chăm sóc sức khỏe, chi phí vi phạm luôn cao hơn mức trung bình vì phải cộng thêm chi phí điều tra GMP, hủy lô và remediation plan nộp cho cơ quan quản lý.
GAMP 5 dược phẩm cho validated state
Patch, remote access và incident response đều cần impact assessment để không phá validated state.
Khung IEC 62443: Defense-in-Depth cho môi trường GxP
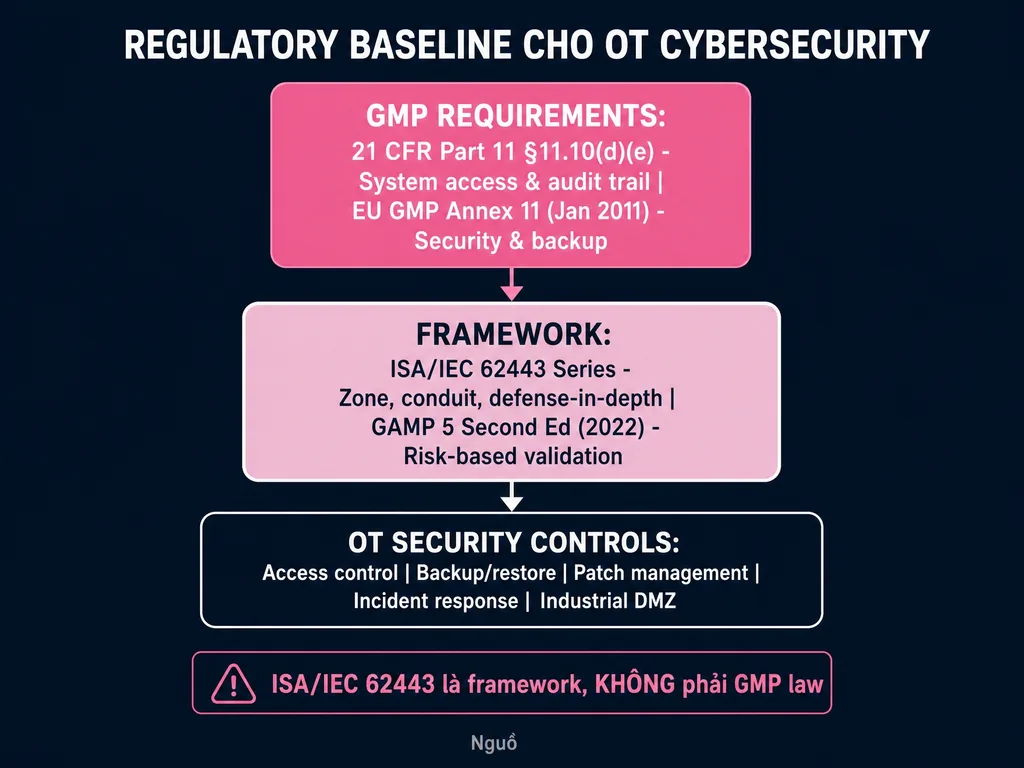
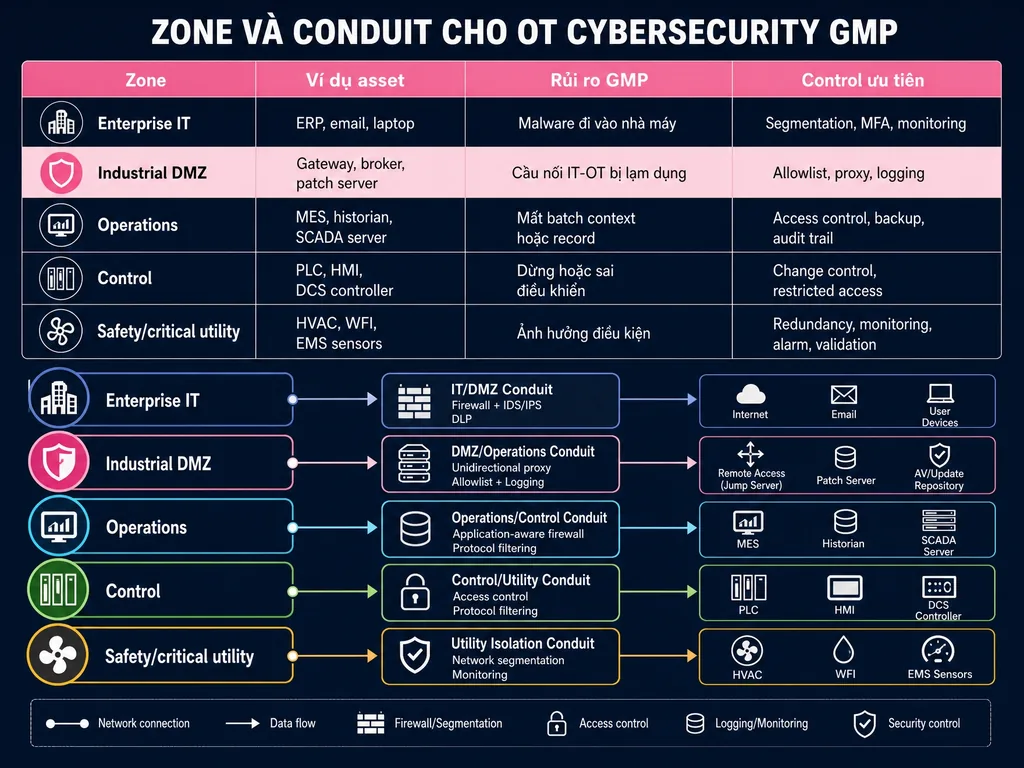
IEC 62443 (ISA/IEC 62443) là bộ tiêu chuẩn quốc tế về an toàn mạng cho Industrial Automation and Control Systems (IACS). Đây là chuẩn ngành, không phải quy định dược; nhưng bản dự thảo EU GMP Annex 11 (tháng 7/2025, chưa có hiệu lực) đã yêu cầu phân vùng mạng và firewall hiệu quả (mục 15.8), phù hợp với mô hình zone-and-conduit của IEC 62443. Nguyên tắc cốt lõi là Defense-in-Depth: tạo nhiều lớp bảo vệ độc lập để kẻ tấn công phải vượt qua nhiều rào cản.
Network Segmentation — Nền tảng bắt buộc
Không bao giờ kết nối trực tiếp hệ thống điều khiển sản xuất vào mạng văn phòng hoặc Internet. Các zone sản xuất khác nhau — khu vực pha chế vô khuẩn, khu vực đóng gói, khu vực kho — cần được tách biệt bằng VLAN và industrial firewall. Điều này ngăn chặn mã độc lây lan theo chiều ngang (lateral movement) giữa các khu vực, giới hạn blast radius khi có incident xảy ra.
Industrial DMZ (IDMZ) — Ranh giới bắt buộc giữa OT và IT
IDMZ (Industrial Demilitarized Zone) là vùng đệm trung gian bắt buộc giữa mạng OT và mạng IT. Mọi luồng dữ liệu từ SCADA historian muốn đi lên MES hoặc ERP đều phải dừng lại tại IDMZ để kiểm tra và xác thực — không có kết nối trực tiếp nào được phép xuyên qua ranh giới OT-IT.
Điều này vừa bảo vệ hệ thống điều khiển khỏi mã độc từ tầng IT, vừa đảm bảo dữ liệu truyền lên MES là toàn vẹn và không bị can thiệp — phù hợp với yêu cầu của EU GMP Annex 11 (bản 2011, §5: hệ thống trao đổi dữ liệu điện tử cần có built-in checks cho việc nhập và xử lý dữ liệu đúng và an toàn) và nguyên tắc ALCOA+; bản dự thảo Annex 11 (tháng 7/2025, chưa có hiệu lực) còn nêu riêng phân vùng mạng và firewall (mục 15.8). Khi không có IDMZ, không thể đảm bảo rằng dữ liệu nhận được ở MES giống hệt dữ liệu tạo ra tại SCADA — phá vỡ “Original” trong ALCOA+.
Endpoint Protection trong OT — Application Whitelisting thay vì Antivirus
Trong môi trường OT với máy tính chạy Windows cũ ở trạng thái validated, antivirus truyền thống không phải giải pháp phù hợp vì có thể gây trễ và xung đột với phần mềm SCADA. Giải pháp được các vendor SCADA lớn như Siemens, Rockwell Automation và Emerson khuyến nghị là Application Whitelisting: chỉ những process đã được phê duyệt mới có quyền thực thi.
Bất kỳ tiến trình lạ nào — kể cả mã độc hoàn toàn mới chưa có trong cơ sở dữ liệu antivirus — đều bị chặn ngay lập tức.
Đây là lý do Application Whitelisting thường được dùng làm biện pháp bù cho máy tính OT chạy Windows 7 hoặc Windows XP (đã hết hỗ trợ bản vá) — kết hợp với phân vùng mạng và kế hoạch thay thế, không phải giải pháp đủ một mình.
Multi-Factor Authentication và Remote Access Control
Mọi kết nối từ xa vào hệ thống GxP — dù là kỹ sư vendor support hay QA xem báo cáo từ nhà — phải thông qua VPN bảo mật và MFA (Multi-Factor Authentication). Đây không chỉ là yêu cầu cybersecurity: bản dự thảo EU GMP Annex 11 (tháng 7/2025, chưa có hiệu lực) đã ghi xác thực từ xa vào hệ thống trọng yếu từ bên ngoài vùng kiểm soát nên dùng MFA (mục 11.6).
Patch Management trong GMP — Quy trình, không phải lịch tự động
Mỗi security patch cho hệ thống OT-GxP cần: đánh giá impact theo GAMP 5 Second Edition; test trên staging environment trước khi áp dụng lên production; Change Control hoàn chỉnh với approval và update tài liệu CSV liên quan; và scheduling vào cửa sổ bảo trì đã được lên kế hoạch, không phải triển khai khẩn cấp giữa batch.
Xem thêm thẩm định hệ thống SCADA trong môi trường GMP để hiểu cách tích hợp patch management vào quy trình change control GxP.
Cybersecurity là lớp bảo vệ của Data Integrity
Giao thoa giữa cybersecurity và ALCOA+
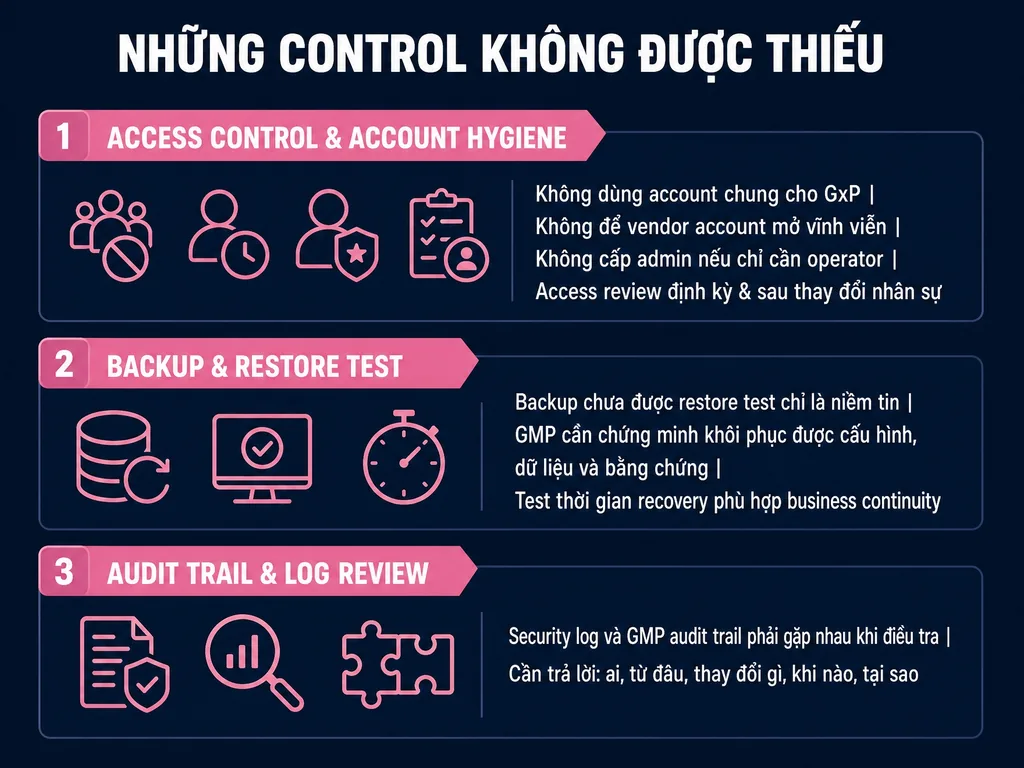
QA lo về ALCOA+ và IT-OT lo về bảo mật mạng — sự phân chia này là nguyên nhân tại sao nhiều nhà máy có cả hai nhưng không phối hợp, tạo ra khoảng trống. Thực tế, hai lĩnh vực này giao thoa ở mức sâu. Nếu kẻ tấn công có thể xóa hoặc chỉnh sửa audit trail của SCADA mà không để lại dấu vết, tính “Attributable” và “Original” của toàn bộ dữ liệu sản xuất bị phá vỡ.
Nếu mã độc có thể thay đổi setpoint của PLC mà không qua Change Control, toàn bộ khái niệm “validated state” của thiết bị mất đi ý nghĩa.
Access Control — Điểm giao thoa rõ ràng nhất
Role-based access control (RBAC) — đúng người, đúng quyền, đúng thời điểm — là yêu cầu của cả IEC 62443 (security) lẫn EU GMP Annex 11 (compliance). Hệ thống không có RBAC nghiêm ngặt vừa vi phạm Annex 11 về quản lý quyền truy cập, vừa tạo ra lỗ hổng cho tấn công insider threat.
Audit trail của mọi thao tác trên hệ thống GxP — bao gồm cả thao tác từ tài khoản administrator — phải được ghi lại và không thể xóa, phục vụ cả mục đích GMP (bằng chứng) và cybersecurity (forensics khi có incident).
Audit Trail GMP và Data Integrity
Cybersecurity OT phải bảo vệ audit trail để dữ liệu vẫn Attributable, Original và Available.
Ma trận rủi ro và ưu tiên triển khai
| Biện pháp | Tác động GMP | Tác động Cybersecurity | Ưu tiên |
|---|---|---|---|
IDMZ giữa OT và IT |
Cao — bảo vệ Data Integrity khi truyền dữ liệu |
Cao — ngăn lateral movement |
P0 — Bắt buộc trước khi kết nối OT-IT |
Network Segmentation + VLAN |
Trung bình — giới hạn blast radius |
Cao — ngăn lây lan |
P0 — Bắt buộc |
Application Whitelisting |
Trung bình — bảo vệ validated state |
Cao — ngăn unknown malware |
P1 — Đặc biệt quan trọng cho legacy OT |
MFA cho Remote Access |
Cao — audit trail remote sessions |
Cao — ngăn unauthorized access |
P1 — Bắt buộc với mọi remote connection |
Patch Management quy trình |
Cao — duy trì validated state |
Trung bình — giảm vulnerability window |
P1 — Cần SOP rõ ràng |
Security Awareness Training |
Thấp–Trung bình |
Cao — thiếu chuyên môn là yếu tố góp phần ở 42,5% vụ ransomware ngành sản xuất (Sophos 2025) |
P1 — Chi phí thấp, hiệu quả cao |
Khuyến nghị thực tiễn cho nhà máy dược Việt Nam
Bắt đầu từ đâu khi ngân sách có hạn
Không cần triển khai tất cả biện pháp cùng lúc. Ưu tiên theo risk và compliance impact: trước tiên, thiết lập network segmentation cơ bản và IDMZ trước khi bất kỳ OT system nào được kết nối với IT network — đây là P0, không có lý do để trì hoãn. Tiếp theo, triển khai MFA cho tất cả remote access vào hệ thống GxP và ghi lại audit trail của mọi remote session.
Sau đó, xây dựng patch management SOP tích hợp vào quy trình Change Control hiện có — không cần thêm tool, chỉ cần quy trình rõ ràng. Cuối cùng, đưa cybersecurity awareness training vào annual training plan của nhân viên tiếp xúc với hệ thống điều khiển — biện pháp có chi phí thấp nhất, nhắm vào yếu tố “thiếu chuyên môn” — yếu tố góp phần ở 42,5% vụ ransomware ngành sản xuất theo Sophos 2025.
Thiết bị standalone: Góc khuất thường bị bỏ quên
Trong thực tiễn, các thiết bị standalone như pH meter, cân phân tích, hay máy thử độ hòa tan thường là góc khuất trong chiến lược cybersecurity. Vì lo ngại bảo mật, nhiều nhà máy chọn cách cô lập hoàn toàn các thiết bị này (không kết nối mạng). Tuy nhiên, điều này lại dẫn đến rủi ro time-sync (sai lệch thời gian cục bộ) và khó khăn khi backup audit trail thủ công.
Thực tế tốt nhất không phải là cô lập tuyệt đối, mà là sử dụng cấu trúc mạng một chiều hoặc thiết lập firewall policy chặt chẽ (qua IDMZ) để thiết bị chỉ có thể “kéo” NTP time và “đẩy” audit trail ra server backup an toàn, khóa chặn mọi luồng truy cập ngược (inbound). Checklist map về SOP thực tế của QA cần có mục xác nhận cấu hình time-sync và backup định kỳ cho nhóm thiết bị standalone này.
Tích hợp cybersecurity vào hệ thống GMP hiện có
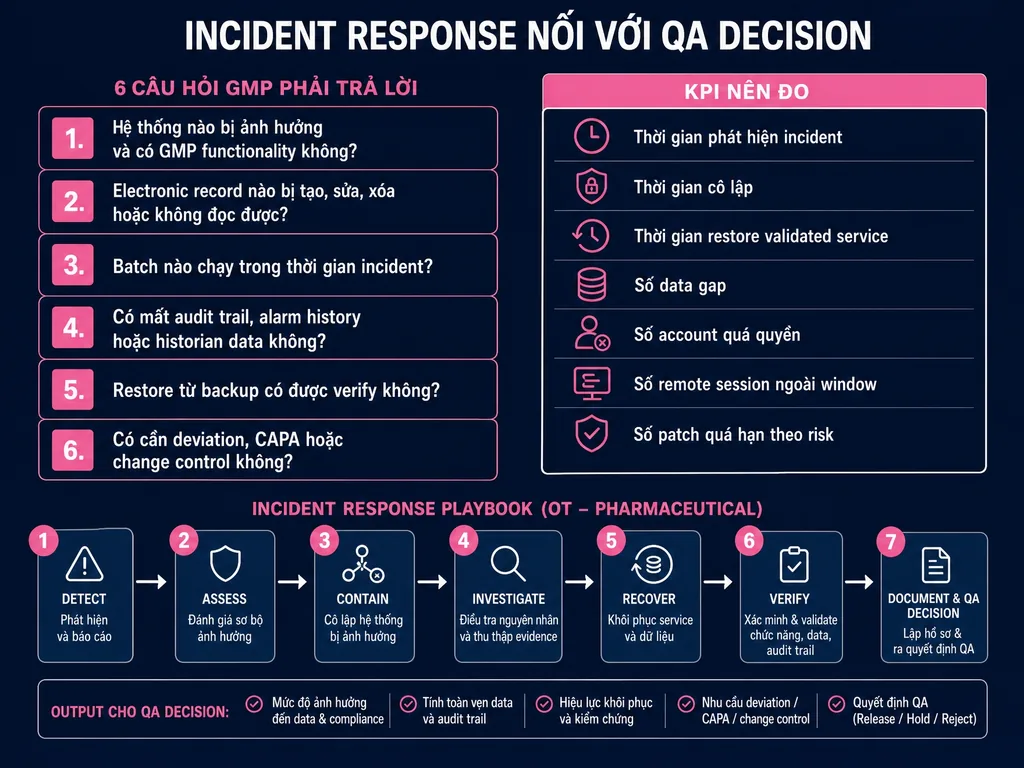
Cybersecurity trong GMP không phải dự án standalone — nó cần được tích hợp vào ba hệ thống quản lý hiện có. Change Control: mọi thay đổi cấu hình mạng, firmware OT hoặc security patch đều phải qua Change Control với GMP impact assessment. Periodic Review: cybersecurity posture phải là một mục trong annual system review theo Annex 11, không phải chỉ review kỹ thuật IT.
Incident Response: quy trình xử lý security incident phải tích hợp cả GMP response — khi hệ thống bị tấn công, câu hỏi đầu tiên không phải “server nào bị nhiễm?” mà là “dữ liệu GxP nào có thể bị ảnh hưởng và lô hàng nào cần điều tra?” Xem thêm ROI cybersecurity và chi phí compliance trong số hóa dược phẩm để định lượng business case cho đầu tư cybersecurity OT.
Kiến trúc hệ thống nhà máy dược
OT security cần đặt trong kiến trúc ISA-95, MES, SCADA và data flow tổng thể.
Kết luận: Cybersecurity không phải chi phí — đây là đầu tư bảo vệ bằng chứng GMP
Trong nhà máy dược, bằng chứng chất lượng là tài sản quan trọng nhất — quan trọng hơn cả thiết bị vật lý vì thiết bị có thể thay thế, còn audit trail của batch đã sản xuất thì không. Cybersecurity OT là lớp bảo vệ cuối cùng ngăn bằng chứng đó bị phá hủy, giả mạo hoặc mất đi tính xác thực.
Đầu tư vào IDMZ, network segmentation và Application Whitelisting không phải chi phí IT — đây là chi phí bảo hiểm cho toàn bộ hệ thống Data Integrity của nhà máy.
Phạm Đức Phương Nam — Kỹ sư Tự động hóa chuyên ngành nhà máy dược GMP · Sales Manager tại ESTC (nhóm ESEC) · nampham.net
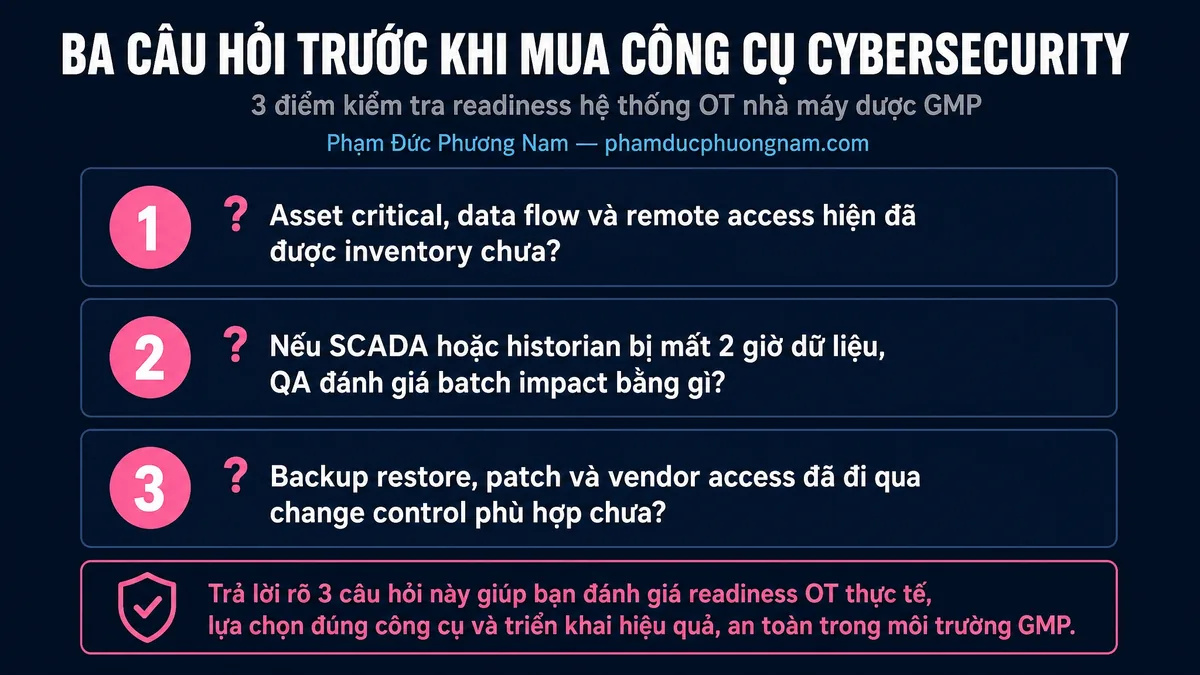
Câu hỏi quyết định — 3 câu hỏi trước khi go-live
- IDMZ đã được thiết lập giữa mạng OT và mạng IT chưa — hay dữ liệu SCADA đang truyền thẳng lên MES/ERP không qua bất kỳ kiểm soát nào?
- Patch management SOP cho hệ thống OT-GxP đã được tích hợp vào Change Control và đội GMP-IT đã được đào tạo để không tự ý apply patch mà không qua quy trình không?
- Khi có security incident ảnh hưởng đến hệ thống OT, ai là owner chịu trách nhiệm đánh giá GMP impact và quyết định lô nào cần điều tra?
Để chuyển các khuyến nghị trong bài thành kế hoạch triển khai khả thi, xem thêm tại nampham.net.
FAQ
Có ở góc độ kiểm soát hệ thống máy tính, truy cập trái phép, audit trail và Data Integrity. Nếu attack làm mất dữ liệu GxP hoặc phá validated state, sự cố trở thành vấn đề GMP chứ không chỉ là vấn đề IT.
IDMZ là vùng đệm kiến trúc giữa IT và OT, nơi mọi luồng dữ liệu được kiểm soát, xác thực và giám sát. Firewall là một control; IDMZ là cách tổ chức boundary để không có kết nối trực tiếp xuyên từ office network vào OT.
Không nên. Patch cho hệ thống OT-GxP phải qua impact assessment, test trên staging, change control, approval và regression test để chứng minh validated state vẫn được giữ.
Trong OT legacy, whitelisting thường phù hợp hơn antivirus quét sâu vì chỉ cho phép process đã phê duyệt chạy. Tuy nhiên cấu hình whitelist cũng phải được quản lý bằng change control.
Không chỉ hỏi server nào bị nhiễm. QA cần xác định dữ liệu GxP nào bị ảnh hưởng, batch nào đang sản xuất, audit trail và backup nào còn nguyên vẹn, và có cần mở deviation hoặc batch impact assessment không.
Có. IEC 62443 phù hợp cho controls kỹ thuật OT và zone-and-conduit. NIST CSF phù hợp cho governance ở cấp doanh nghiệp. Nhà máy dược thường cần cả hai theo scope khác nhau.
Production Readiness — Chuẩn hóa trước go-live
Để đưa chủ đề cybersecurity OT nhà máy dược GMP vào trạng thái production-ready, cần biến ba nguyên tắc thành hành động cụ thể có thể kiểm tra. Đối với công nghệ: network diagram phải được cập nhật để phản ánh đúng mọi kết nối OT-IT, và IDMZ phải xuất hiện trong diagram đó trước khi bất kỳ kết nối OT-IT mới nào được approved.
Đối với quy trình: patch management SOP và cybersecurity incident response procedure phải có tên người chịu trách nhiệm cụ thể, không phải “IT team” hay “QA team” mà là cá nhân cụ thể. Đối với con người: security awareness training phải nằm trong annual training matrix của mọi nhân viên tiếp xúc với hệ thống OT, với quiz để xác nhận hiểu biết.
Ví dụ minh hoạ: OT security trong hồ sơ EMS
Trong hồ sơ kỹ thuật EMS của nhà máy dược GMP, OT security hiếm khi đứng dưới nhãn “cybersecurity” — nó nằm trong quyết định kiến trúc, requirement validation và ma trận phân quyền. Ba ví dụ sau cho thấy các kiểm soát thường gặp đi cùng hướng khái niệm IEC 62443 — chuẩn ngành cho hệ điều khiển công nghiệp, không phải quy định dược.
Kiến trúc phân tán tự giảm attack surface
Một đề xuất EMS chọn “ghi tại điểm đo”: recorder module rải gần khu vực sạch, ghi file nhị phân checksum trong bộ nhớ onboard, rồi đẩy qua SFTP về một server review — thay vì SCADA tập trung giữ toàn bộ bằng chứng. Về bản chất hệ thống đã chia thành nhiều “zone” nhỏ: sự cố một trạm recorder không làm mất dữ liệu trạm khác. Cái giá là quản trị — mỗi recorder là một node GxP riêng nên số đối tượng cần quản lý user và review audit trail tăng theo số trạm (kiến trúc dữ liệu EMS chuẩn GMP và ALCOA+).
Các kiểm soát security thành requirement validation
Ví dụ minh hoạ (tình huống tổng hợp): trong bộ hồ sơ CSV cho EMS (chuỗi VP–URS–RA–IQ–OQ–PQ), yêu cầu bảo mật nên được viết thành requirement cần thẩm định: đồng bộ giờ qua SNTP; backup định kỳ qua SFTP ra NAS giữ hai bản (local + external); audit trail ghi login, đổi cấu hình, ký e-sig và không ai tắt được. Nếu FMEA xếp backup failure vào nhóm rủi ro cao nhất, test backup/restore nên nằm trong OQ: khi đó backup là risk control đã verify, không còn chỉ là best practice. Theo tài liệu hãng, phần mềm review có 4 vai trò mặc định (User/Engineer/Quality/Administrator) với password policy cấu hình được và quy trình ký Review → Approve → Release (Access Control và Segregation of Duties trong GMP). Tài liệu hãng nhấn thêm: khi dữ liệu rời recorder, trách nhiệm backup/bảo mật chuyển sang chủ đầu tư — phải ghi rõ trong proposal.
BMS/EMS tách lớp — cũng là một lớp phân đoạn
Theo tài liệu hãng tổng hợp từ hướng dẫn ISPE, BMS chỉ điều khiển HVAC; EMS tách riêng để sự cố/thay đổi trên BMS không kéo EMS theo, và EMS chỉ feed sang BMS một chiều. Lập luận gốc là failure mode và change control — nhưng nhìn bằng kính IEC 62443, đó là một ranh giới zone/conduit ở mức chức năng (EMS và BMS — ranh giới pháp lý và tích hợp).
| Kiểm soát trong ví dụ | Khái niệm IEC 62443 cùng hướng |
|---|---|
Recorder phân tán + một server review |
Zone & conduit — giới hạn blast radius (FR 5 — restricted data flow) |
SFTP backup hai bản, test restore trong OQ |
FR 7 — resource availability; conduit cho dữ liệu rời zone |
SNTP đồng bộ giờ; audit trail không tắt được |
FR 2 — use control (SR 2.8 auditable events, SR 2.11 timestamps); FR 3 — system integrity (SR 3.9 protection of audit information) |
4 vai trò + password policy + retire account |
FR 1/FR 2 — identification & authentication control và use control (RBAC) |
EMS feed BMS một chiều |
Conduit một chiều giữa hai zone chức năng |
Đối chiếu trên chỉ ở mức khái niệm: muốn claim Security Level, nhà máy vẫn cần phân tích zone/conduit và verification đúng quy trình của chuẩn.
Ghi Chú Minh Bạch
Nguồn quy định chính
- IEC 62443 Series — isa.org
- EU GMP Annex 11 (rev. 2011, hiện hành) — health.ec.europa.eu
- Dự thảo EU GMP Annex 11 (07/2025, chưa có hiệu lực) — health.ec.europa.eu
- 21 CFR Part 11 — fda.gov
Tiêu chuẩn và hướng dẫn chuyên môn
- NIST SP 800-82 Rev.3 Guide to OT Security — csrc.nist.gov
- ISPE GAMP 5 Second Edition 2022 — dùng để đánh giá impact khi thay đổi validated OT systems.
Ghi chú về mức độ chắc chắn của số liệu
- Số liệu ransomware, Merck NotPetya cost và manufacturing incident benchmarks cần được refresh định kỳ trước khi dùng làm ngưỡng governance.
- Các ví dụ về NotPetya và ransomware được dùng để minh họa impact GMP, không thay thế risk assessment tại từng nhà máy.
Liên kết liên cụm nên đọc tiếp
Ví dụ minh họa: Nhà máy thuốc tiêm có SCADA, EMS và BMS dùng chung một VLAN với mạng văn phòng. Inspector hỏi: “Boundary nào ngăn malware IT đi vào hệ thống GxP-critical?” Gap phát hiện: sơ đồ mạng chỉ là bản IT, không có zone/conduit theo rủi ro GMP. Evidence đã đóng gap: network zoning diagram OT-ZC-2026, firewall rule review, risk assessment IEC62443-RA-04, QA/OT cùng ký và lưu theo vòng đời hệ thống.
Ví dụ minh họa: Server historian EMS bị chậm patch vì lo ngại downtime phòng sạch. Inspector hỏi: “Ai phê duyệt việc trì hoãn patch và compensating control là gì?” Gap phát hiện: IT ticket có lý do kỹ thuật nhưng không có change control GMP. Evidence đã đóng gap: patch deferral record PD-EMS-011, vulnerability assessment, backup-restore test OQ-RESTORE-02, QA phê duyệt trước kỳ vận hành tiếp theo.
Ví dụ minh họa: Tài khoản remote vendor đăng nhập ngoài giờ để xử lý alarm giả trên hệ thống HVAC. Inspector hỏi: “Làm sao chứng minh truy cập này được ủy quyền và không sửa dữ liệu GMP?” Gap phát hiện: VPN log rời rạc, không link với work order và audit trail. Evidence đã đóng gap: access request AR-VENDOR-07, session recording, audit trail review ATR-HVAC-07, QA xác nhận và lưu 5 năm.