Access Control and Segregation of Duties in GMP Systems shows how permissions protect data integrity before audit trail review is even needed.
- Role design should separate configuration, execution, approval and quality review responsibilities.
- Part 11 requires access limited to authorized individuals, authority checks and periodic checks of ID codes/passwords; the 2025 draft Annex 11 (consultation, not yet in force) adds unique accounts, least privilege, segregation of duties and recurrent access reviews.
- The article gives practical permission patterns for MES, SCADA, LIMS, EMS and QMS environments.
Đọc theo cụm: GMP dược phẩm hệ thống: nhìn GMP như kiến trúc dữ liệu, con người và q
Access control GMP là lớp phòng ngừa đầu tiên để bảo vệ Data Integrity. Nguyên tắc vận hành là đúng người, đúng quyền, đúng thời điểm và không ai tự phê duyệt dữ liệu của chính mình.
Warning letter FDA gửi Missouri Analytical Laboratories (30/09/2021, một phòng kiểm nghiệm hợp đồng) ghi nhận người dùng không được cấp tài khoản và mức quyền riêng, trong khi analyst có quyền xoá và ghi đè dữ liệu, và khoảng 36 file hoặc thư mục dữ liệu nằm trong thùng rác máy tính. Khi không biết ai tạo, sửa hoặc xoá dữ liệu, hệ thống không tạo được bằng chứng GMP đứng vững (FDA — Warning Letter to Missouri Analytical Laboratories, 30/09/2021).
Bài này hướng dẫn xây dựng ma trận phân quyền, Segregation of Duties và quản lý admin. Phần cuối khóa periodic access review theo 21 CFR Part 11 và Annex 11 Draft 2025.
Access control GMP là tầng phòng ngừa đầu tiên của Data Integrity.
Nó đảm bảo chỉ người được phép mới có thể tạo, sửa, xem hoặc phê duyệt dữ liệu GMP.
Bài này giúp anh/chị:
- Xác định vì sao shared account làm audit trail mất giá trị
- Thiết kế User Access Matrix với least privilege và SoD
- Tách vai trò GMP user, QA reviewer và System Admin đúng chuẩn
- Thiết lập periodic access review có bằng chứng kiểm tra lại
- Chuẩn bị câu trả lời cho thanh tra về Annex 11 và Part 11

Tại sao Segregation of Duties là yêu cầu bất khả xâm phạm trong GMP?
Phần này làm rõ control GMP và dấu vết evidence cần chứng minh khi bị audit.
Lưu ý trạng thái pháp lý: Các nhận định GMP trong bài được đối chiếu trực tiếp theo 21 CFR Part 11, 21 CFR 211.192, 21 CFR 211.68, EU GMP Annex 11, EudraLex Volume 4.
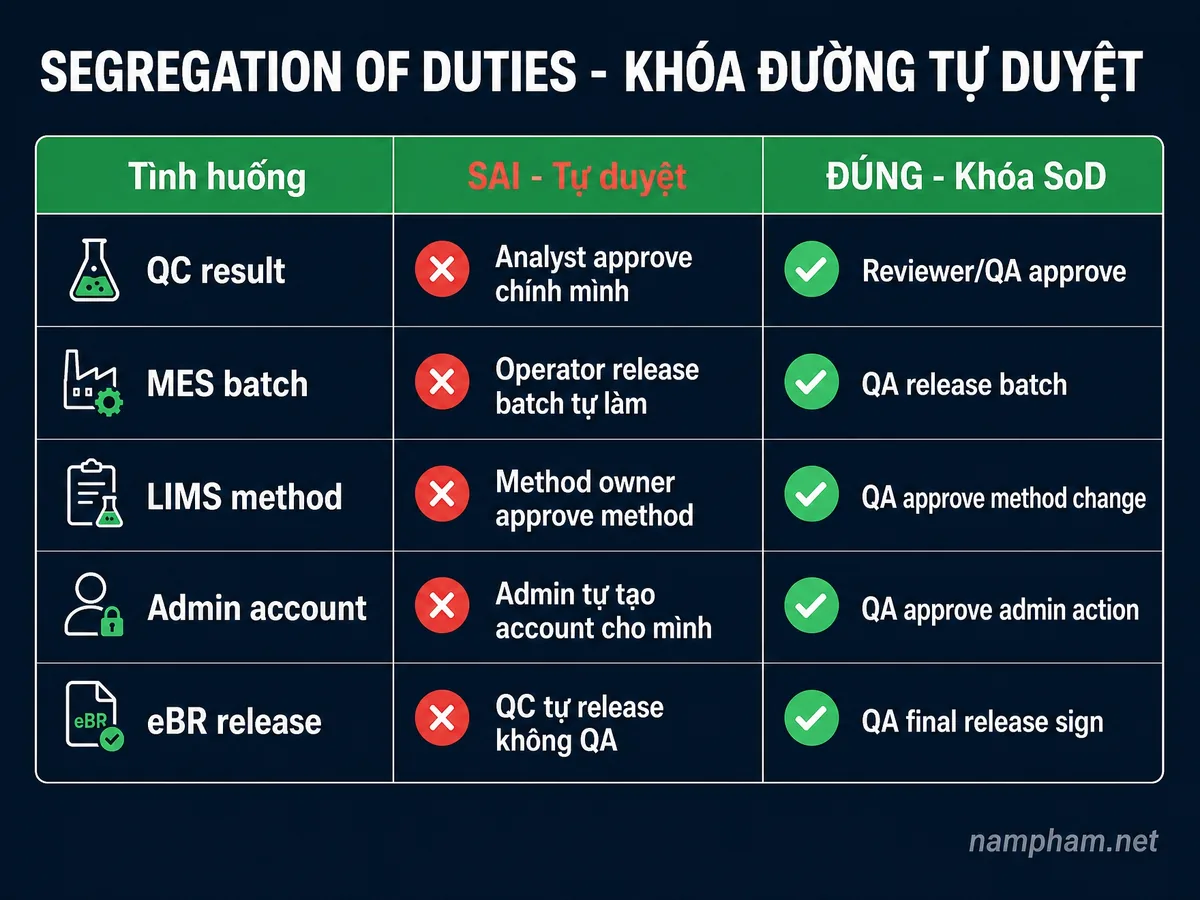
Segregation of Duties (SoD) — tách biệt trách nhiệm — là nguyên tắc đảm bảo không một cá nhân nào kiểm soát toàn bộ vòng đời của một giao dịch dữ liệu quan trọng. Trong môi trường dược phẩm, nguyên tắc này có nghĩa là người thực hiện phân tích (Analyst/Operator) không được đồng thời là người phê duyệt kết quả của chính mình (Supervisor/QA).
Khi SoD bị phá vỡ, hệ thống kiểm soát chéo biến mất và dữ liệu trở nên dễ bị thao túng — dù cố ý hay vô ý.
Hai nguyên tắc nền tảng theo Annex 11 Draft 2025 Section 11.10
EU GMP Annex 11 Draft 2025 Section 11.10 nêu hai nguyên tắc hướng dẫn (guiding principles) cho quản lý quyền truy cập: “Segregation of duties, i.e. that users who are involved in GMP activities do not have administrative privileges” và “Least privilege principle, i.e. that users do not have higher access privileges than what is necessary for their job function” (European Commission — Draft Annex 11, Section 11.10, July 2025).
Hai nguyên tắc này tạo ra ranh giới rõ ràng: người vận hành GMP không được là Admin hệ thống, và Admin hệ thống không được tham gia vào hoạt động tạo hoặc phê duyệt dữ liệu GMP.
SoD trong khung pháp lý song song: Annex 11 vs 21 CFR Part 11
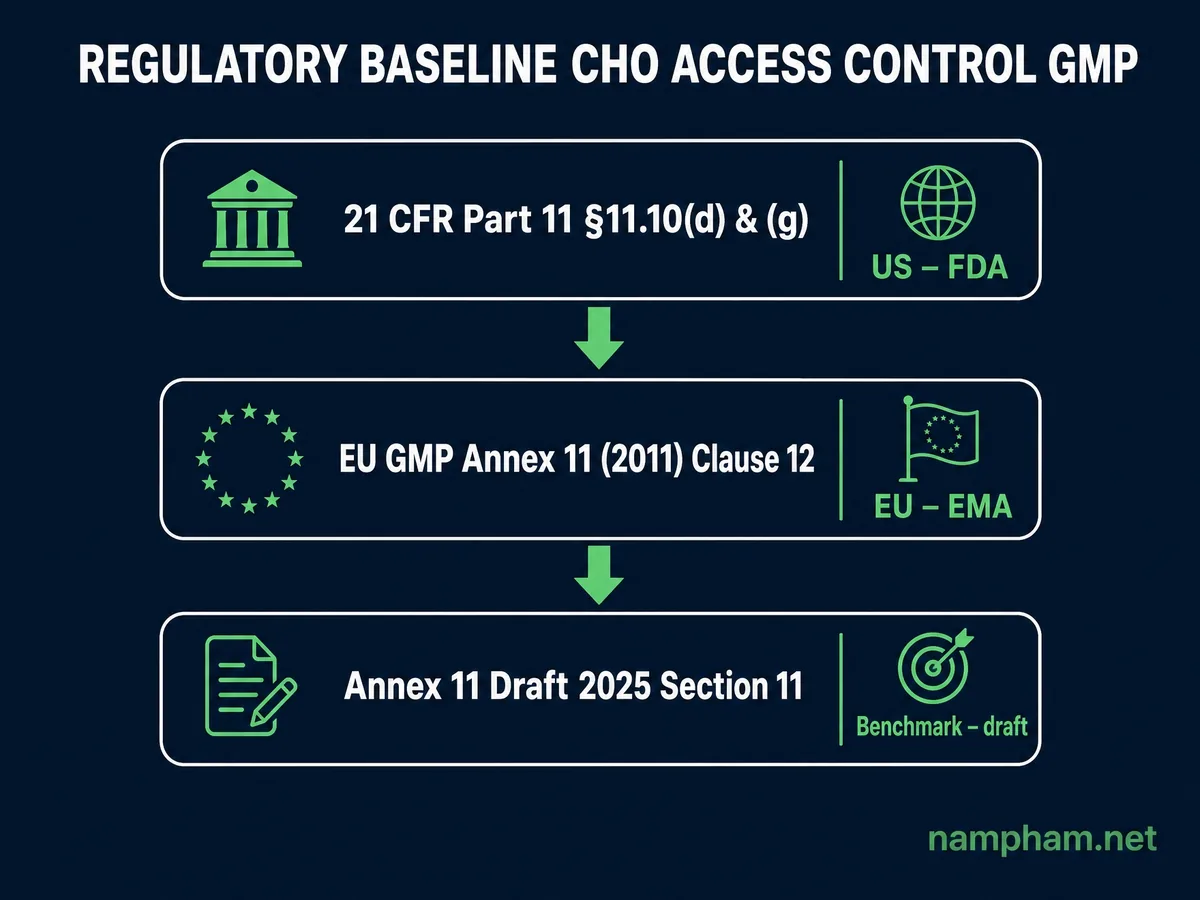
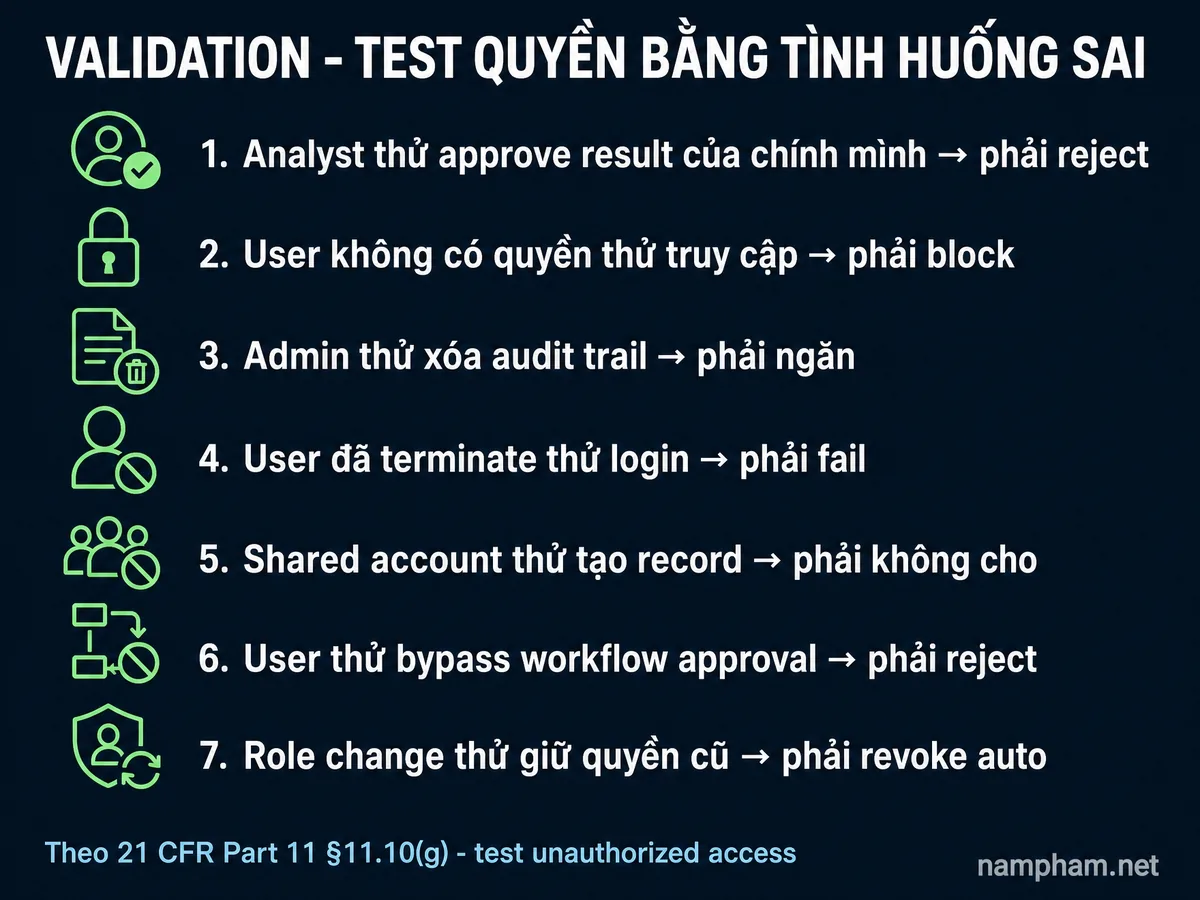
21 CFR Part 11 §11.10(d) tiếp cận từ góc độ khác nhưng mục tiêu tương đồng: yêu cầu “limiting system access to authorized individuals”, và §11.10(g) yêu cầu “authority checks to ensure that only authorized individuals can use the system, electronically sign a record, access the operation or computer system input or output device, alter a record, or perform the operation at hand” (eCFR — 21 CFR 11.10).
Part 11 không dùng từ “Segregation of Duties” nhưng cơ chế authority check và unique electronic signature thực chất là hiện thực hóa của nguyên tắc SoD trong môi trường điện tử. Annex 11 Draft 2025 đi xa hơn bằng cách gọi tên rõ hai nguyên tắc này (§11.10) và tách quản lý danh tính, truy cập thành 11 mục riêng; văn bản vẫn dùng ngôn ngữ “should” như bản 2011.
Data Integrity ALCOA+ trong Dược Phẩm: Framework kỹ thuật, quy trình và văn hóa GMP
Ví dụ minh họa: Nhà máy thuốc viên cho cùng một tài khoản tạo user, cấp quyền Admin và approve batch record. Inspector hỏi: “Ai độc lập xác nhận quyền này phù hợp job role?” Gap phát hiện: access matrix không tách requester, approver và reviewer. Evidence đã đóng gap: user access request UAR-2026-044, SoD matrix, quarterly access review QAR-Q2, QA và IT owner ký, lưu theo vòng đời hệ thống.
Ma trận phân quyền: Công cụ quản trị cốt lõi theo Annex 11 Draft 2025
Phần này tóm tắt chuẩn tham chiếu để QA biết khung kiểm tra chi phối nội dung phía dưới.
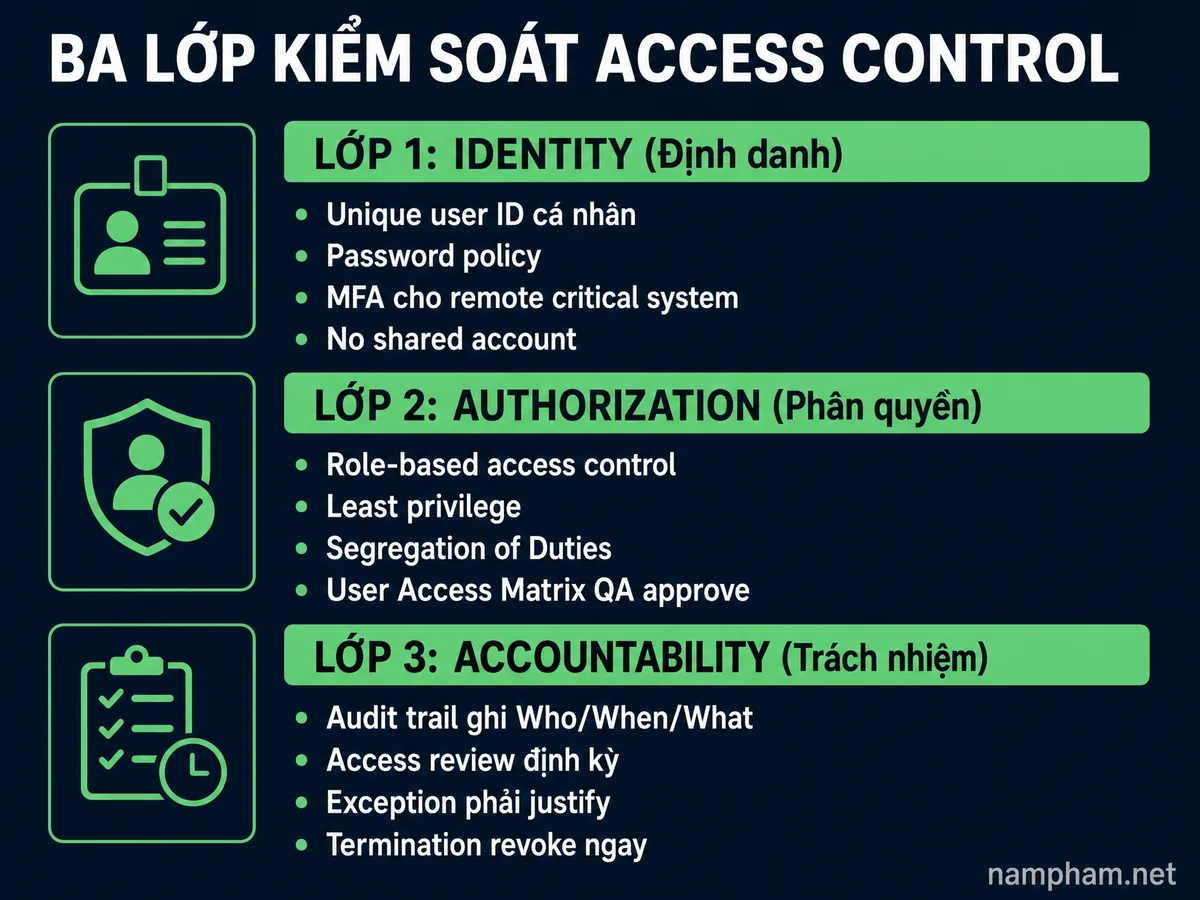
Mọi nhà máy dược phải xây dựng và duy trì một User Access Matrix (Ma trận quyền người dùng) được phê duyệt bởi QA. Ma trận này phải ánh xạ rõ ràng từng vai trò trong hệ thống đến tập hợp quyền tối thiểu cần thiết để hoàn thành nhiệm vụ GMP được giao, không nhiều hơn.
Đây không phải tài liệu IT — đây là tài liệu GMP thuộc phạm vi kiểm soát tài liệu và phải được review định kỳ theo risk assessment.
Bốn vai trò nền tảng cần tách biệt hoàn toàn
Bốn vai trò cơ bản cần được phân tách rõ ràng trong bất kỳ hệ thống GMP nào. Operator/Analyst chỉ có quyền nhập dữ liệu và chạy quy trình được phân công, không có quyền xóa, sửa cấu hình, hay xem dữ liệu của ca/lô khác không liên quan. Supervisor/Reviewer có quyền xem xét và phê duyệt nhưng không thể tự phê duyệt dữ liệu do chính họ tạo ra.
QA có quyền xem toàn bộ audit trail và phê duyệt batch release nhưng không can thiệp vào cấu hình kỹ thuật hay tham số vận hành. System Admin/IT có toàn quyền cấu hình hệ thống nhưng tuyệt đối không được tạo, sửa hay phê duyệt bất kỳ bản ghi GMP nào.
Bảng User Access Matrix mẫu cho hệ thống LIMS/MES
| Chức năng | Operator | Supervisor | QA Reviewer | System Admin |
|---|---|---|---|---|
Nhập kết quả kiểm nghiệm |
✅ |
❌ |
❌ (read-only) |
❌ |
Sửa kết quả đã nhập |
❌ |
✅ (với justification) |
❌ |
❌ |
Phê duyệt batch release |
❌ |
❌ |
✅ |
❌ |
Xem audit trail |
❌ |
✅ (ca mình) |
✅ (toàn bộ) |
✅ (kỹ thuật) |
Xóa bản ghi |
❌ |
❌ |
❌ |
❌ (không ai) |
Thay đổi cài đặt hệ thống |
❌ |
❌ |
❌ |
✅ |
Disable/enable audit trail |
❌ |
❌ |
❌ |
✅ (tạo entry) |
Tạo/xóa user account |
❌ |
❌ |
❌ |
✅ (ghi chép) |
Override alarm threshold |
❌ |
✅ (có phê duyệt QA) |
✅ (phê duyệt) |
❌ |
Ma trận trên là template tối thiểu. Nhà máy phải customize dựa trên risk assessment của từng hệ thống và phải được QA phê duyệt trước khi go-live. Mọi thay đổi ma trận phải theo quy trình change control.
Annex 11 vs 21 CFR Part 11: So sánh toàn diện hai tiêu chuẩn vàng về hệ thống máy tính GMP năm 2025
Audit trail GMP cần cấu hình đúng từ đầu
Access control chỉ có ý nghĩa khi audit trail ghi đủ ai, khi nào, vì sao — ghi thiếu một trong ba yếu tố đó khiến phân quyền mất bằng chứng pháp lý.
Subsection mới của Annex 11 Draft 2025 Section 11: Những điểm thay đổi lớn nhất
Phần này tóm tắt chuẩn tham chiếu để QA biết khung kiểm tra chi phối nội dung phía dưới.
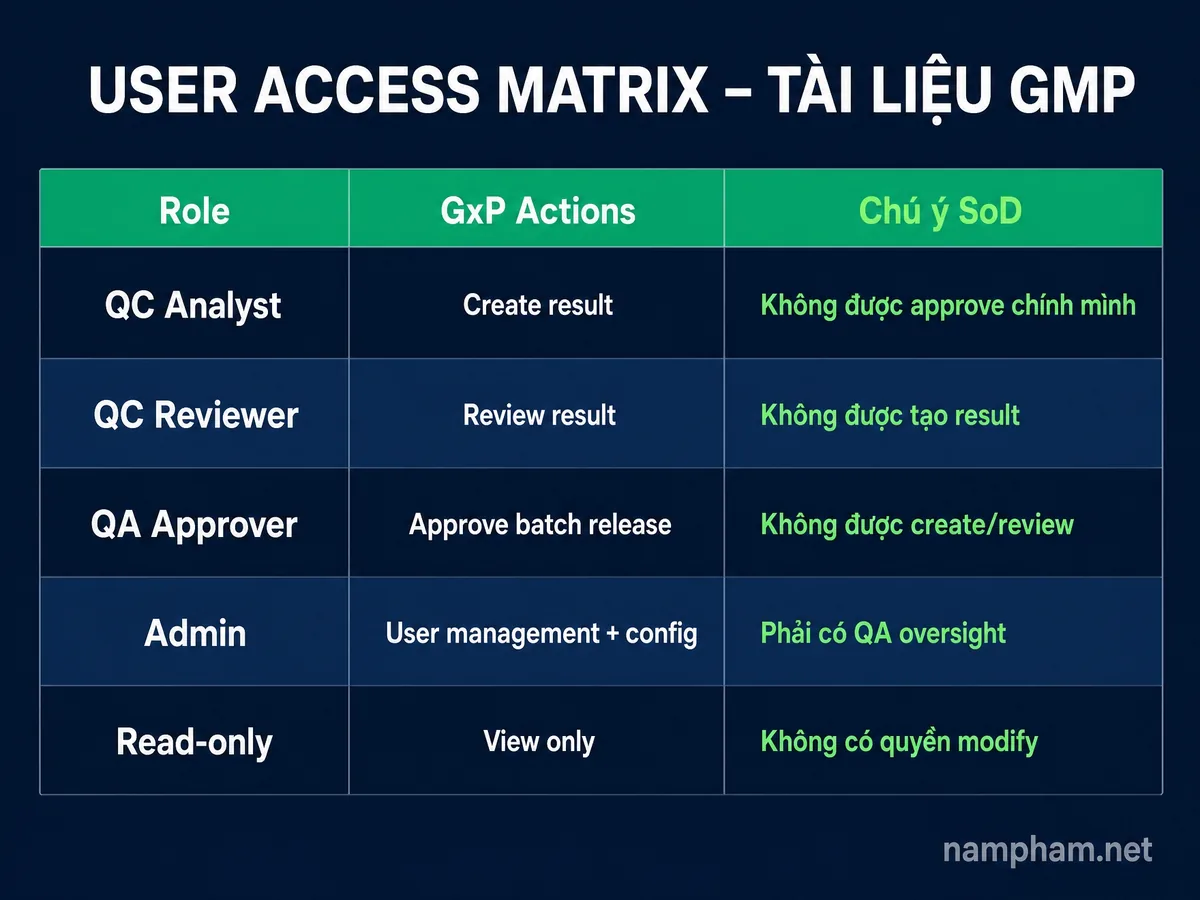
Section 11 “Identity and Access Management” trong Annex 11 Draft 2025 là một trong những thay đổi cấu trúc lớn nhất so với phiên bản 2011 — từ 4 mục ngắn (Section 12 Security, bản 2011) trở thành 11 subsection chi tiết. Hiểu đúng từng subsection là điều kiện để cấu hình hệ thống và viết SOP đúng chuẩn.
Ba subsection có tác động vận hành lớn nhất
Section 11.1 — Tài khoản định danh duy nhất và cấm shared account: Điều khoản này tuyên bố: “The use of shared accounts except for those limited to read-only access (no data or settings can be changed), constitute a violation of data integrity” (European Commission — Draft Annex 11, Section 11.1, July 2025). Đây là ngôn ngữ rất mạnh — không còn là vùng xám.
Mọi tài khoản như “QCUser”, “Lab1”, “ProdShift” đang được dùng để nhập hay phê duyệt dữ liệu là vi phạm data integrity ngay khi có từ hai người cùng sử dụng. Ngoại lệ duy nhất được phép là tài khoản read-only không thể thay đổi bất kỳ dữ liệu hay cài đặt nào — thực tiễn tốt là ghi ngoại lệ này trong risk assessment.
Section 11.2 — Quản lý liên tục, không phải set-and-forget: Annex 11 Draft 2025 yêu cầu “continuous management” với timely granting, modification, và revocation khi nhân sự “join, change, and end their involvement in GMP activities.” Draft không định nghĩa “timely” bằng số ngày. Nhà máy cần tự đặt thời hạn trong SOP theo rủi ro, ví dụ disable tài khoản trong ngày nhân sự nghỉ việc với hệ thống critical, và chứng minh thời hạn đó được tuân thủ.
Tích hợp giữa hệ thống HR và IT provisioning trở thành yêu cầu thực tế để đáp ứng “continuous” standard này.
Section 11.6 — Multifactor Authentication cho remote access: Điều khoản này quy định rõ: “Remote authentication on critical systems from outside controlled perimeters, should include multifactor authentication (MFA)” (European Commission — Draft Annex 11, Section 11.6, July 2025). Với xu hướng cloud deployment và remote work sau đại dịch, đây là yêu cầu quan trọng đặc biệt. Tổ chức phải định nghĩa “controlled perimeters” — thường là mạng nội bộ nhà máy — và thiết lập MFA cho mọi truy cập từ bên ngoài boundary đó vào hệ thống critical.
Bảng so sánh Annex 11 2011 vs Draft 2025 vs 21 CFR Part 11 về access control
| Yêu cầu | Annex 11 (2011) | Annex 11 Draft 2025 | 21 CFR Part 11 |
|---|---|---|---|
Unique user account |
Không quy định rõ |
Yêu cầu (should); shared account = vi phạm DI |
Mỗi e-signature unique cho 1 cá nhân |
Shared accounts |
Không đề cập cụ thể |
Coi là vi phạm DI (trừ read-only) |
Không cho phép qua cơ chế e-signature |
Segregation of Duties |
Không đề cập |
Nguyên tắc hướng dẫn (should); GMP user ≠ Admin |
Không dùng từ SoD nhưng cơ chế tương đương |
Least Privilege |
Không đề cập |
Nguyên tắc hướng dẫn (should); quyền không vượt nhu cầu công việc |
Authority checks — chỉ authorized individuals |
MFA |
Không đề cập |
Yêu cầu (should) cho remote access critical systems |
Không quy định cụ thể |
Auto-lock sau failed login |
Không quy định |
Yêu cầu (should); admin xác nhận không phải truy cập trái phép trước khi unlock |
Không quy định |
Inactivity timeout |
Không quy định |
Yêu cầu (should); user không được tự đổi hay tắt |
Không quy định |
Access log |
Ghi identity + time/date |
Log đầy đủ: username, role, login, logout — searchable |
Audit trail ghi operator actions |
Periodic access review |
Không quy định |
Yêu cầu (should); tần suất theo rủi ro; manager confirm; documented |
Periodic checking of ID/password |
Password requirements |
Không quy định chi tiết |
Risk-based complexity; cấm dictionary words; đổi khi first login |
Security + integrity controls |
Cột Draft 2025 là dự thảo lấy ý kiến 07/07–07/10/2025, chưa có hiệu lực; các mục trong dự thảo dùng ngôn ngữ “should”.
Ba yêu cầu bất di bất dịch trong quản lý tài khoản
Phần này giúp người đọc chuyển từ khái niệm sang checklist evidence có thể kiểm tra ngay.
Ba điểm sau đây xuất hiện trong cả 21 CFR Part 11 enforcement history lẫn Annex 11 Draft 2025 và là những điểm nên rà trước khi thanh tra vào phòng server room hoặc yêu cầu pull user list.
Không có ngoại lệ cho shared account trong GMP activities
Mỗi người phải có username gắn liền với danh tính thực. Không chấp nhận tài khoản nhóm cho bất kỳ hoạt động nào có thể tạo, sửa hoặc phê duyệt dữ liệu GMP — kể cả tài khoản “training” hay “demo” nếu chúng có quyền truy cập dữ liệu thực.
Đặc biệt nguy hiểm là các thiết bị phân tích standalone (cân điện tử, máy đo pH, HPLC standalone) thường được cấu hình với một tài khoản mặc định không đổi từ ngày lắp đặt. Section 11.1 Annex 11 Draft 2025 bao gồm cả những thiết bị này — không chỉ LIMS hay MES.
Độc lập tuyệt đối của System Admin khỏi GMP data
Thực hành tốt là mật khẩu Admin của hệ thống sản xuất nên được quản lý bởi bộ phận IT độc lập với QA và sản xuất, lưu trong két sắt hoặc password vault với quy trình dual-custody; mỗi lần sử dụng nên được ghi chép có QA chứng kiến và tạo entry trong audit trail.
Một Trưởng ca sản xuất vừa là Admin của hệ thống MES là lỗi SoD nghiêm trọng nhất có thể xảy ra — vì người đó có thể sửa dữ liệu và xóa dấu vết mà không ai phát hiện.
Section 11.10 Annex 11 Draft 2025 nói rõ điều này: “users who are involved in GMP activities do not have administrative privileges.”
Password policy phải có technical enforcement, không phải chỉ SOP
Section 11.5 yêu cầu password “should not contain e.g. words that can be found in a dictionary, the name of a person, a user id, product or organisation, and should be significantly different from a previous password” (European Commission — Draft Annex 11, Section 11.5, July 2025).
Quan trọng hơn, Section 11.4 yêu cầu password nhận từ admin phải “be changed at the first login, preferably required by the system” — nghĩa là dự thảo ưu tiên để hệ thống tự buộc đổi (technical control), không chỉ dựa vào SOP instruction.
Một nhà máy có SOP yêu cầu đổi mật khẩu nhưng hệ thống không enforce sẽ không đủ bằng chứng khi thanh tra yêu cầu demonstrate.
Data Integrity ALCOA+ trong dược phẩm
Đặt phân quyền vào bức tranh ALCOA+ Data Integrity để không tách bảo mật khỏi bằng chứng chất lượng GMP.
Review quyền người dùng định kỳ: Yêu cầu thường bị bỏ sót nhất
Phần này giúp người đọc chuyển từ khái niệm sang checklist evidence có thể kiểm tra ngay.
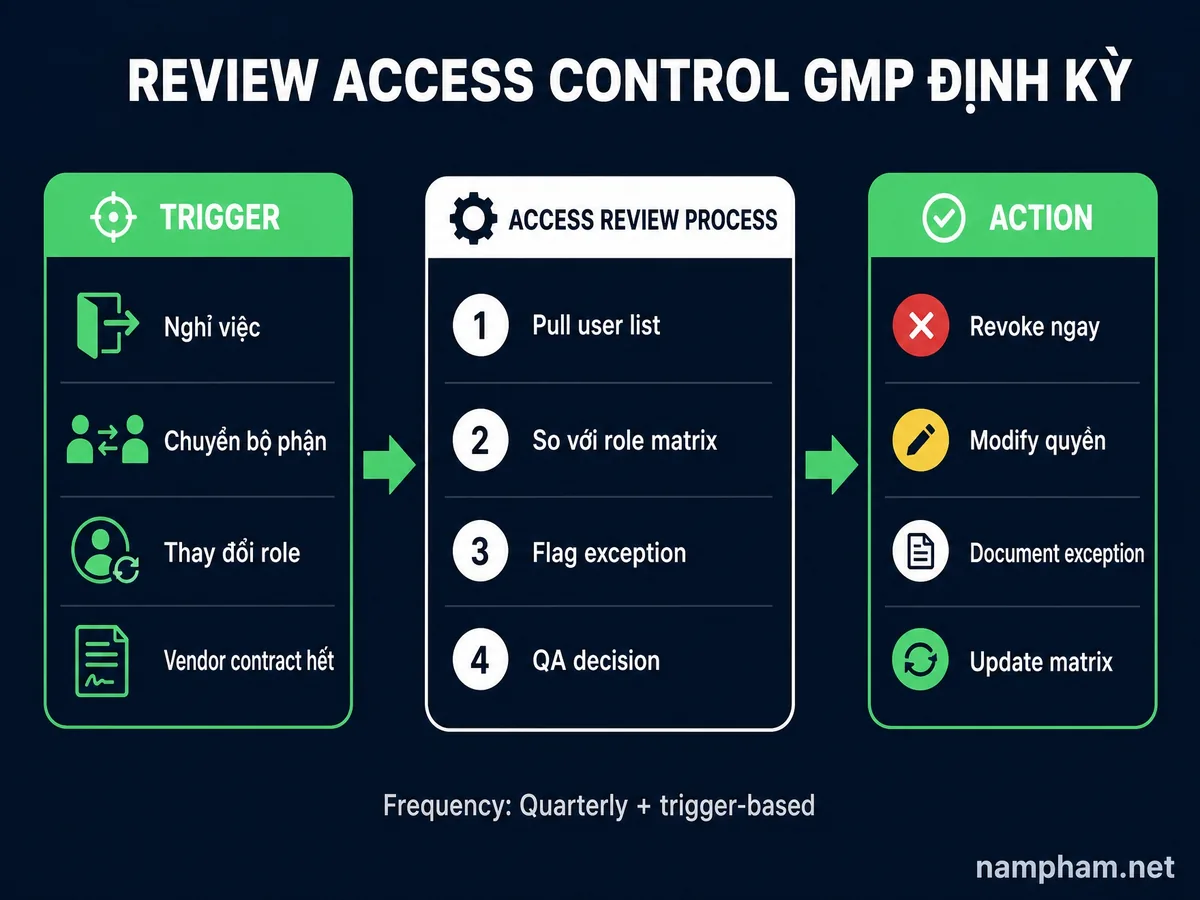
Annex 11 Draft 2025 Section 11.11 yêu cầu “recurrent reviews where managers confirm the continued access of their employees” để phát hiện “accesses which should have been changed or revoked during daily operation, but were accidentally forgotten” (European Commission — Draft Annex 11, Section 11.11, July 2025).
Tần suất review phải được xác định bởi risk assessment — dự thảo Section 11.11 chỉ yêu cầu tần suất tương xứng với rủi ro; trong thực tiễn, hệ thống có tác động cao đến batch release thường được review hàng quý; hệ thống hỗ trợ thấp hơn có thể review 6 tháng hoặc hàng năm.
Ba tình huống rủi ro cao nhất cần ưu tiên kiểm soát
Trong thực tế, ba tình huống rủi ro cao nhất thường xảy ra là: nhân viên đã nghỉ việc nhưng tài khoản chưa bị disable ngay lập tức — đây là cổng vào cho unauthorized access sau khi nhân viên rời khỏi nhà máy; nhân viên chuyển bộ phận nhưng vẫn giữ quyền của bộ phận cũ, tạo ra quyền tích lũy theo thời gian
(permission creep) vi phạm least privilege; và nhân viên đang nghỉ phép dài hạn nhưng tài khoản không bị khóa tạm thời, tạo rủi ro ai đó sử dụng tài khoản của họ trong khi họ không ở nhà máy.
Checklist periodic access review tối thiểu
Review định kỳ phải tạo ra bằng chứng GMP cụ thể, không phải chỉ là email confirmation:
| Hạng mục | Tần suất | Owner | Bằng chứng cần tạo |
|---|---|---|---|
Xác nhận tài khoản active users phù hợp vai trò hiện tại |
Hàng quý (hệ thống critical) |
Line Manager + IT |
Signed access review record |
Disable tài khoản nhân viên nghỉ việc |
Theo thời hạn SOP (đề xuất: trong ngày với hệ thống critical) |
HR → IT (trigger) |
Termination checklist + IT ticket |
Thu hồi quyền khi chuyển bộ phận |
Theo thời hạn SOP (đề xuất: trong ngày với hệ thống critical) |
HR → IT + QA approval |
Role change record + access modification log |
Xem xét quyền Admin — không ai làm cả GMP + Admin |
Hàng quý |
CISO/IT Manager + QA |
SoD conflict report |
Xác nhận không có tài khoản default/generic còn active |
Hàng năm |
IT + QA |
System account audit report |
Review role definitions trong User Access Matrix |
Hàng năm hoặc sau change |
QA Document Owner |
Updated UAM với phê duyệt QA |
Kết quả review phải được ghi thành tài liệu GMP, lưu theo retention policy của hệ thống, và mọi quyền không còn phù hợp phải được thu hồi và ghi nhận lý do cụ thể. Hồ sơ access review cần lưu đủ để chứng minh kiểm soát liên tục giữa các kỳ review.
Data Integrity ALCOA+ trong Dược Phẩm: Framework kỹ thuật, quy trình và văn hóa GMP
Ví dụ minh họa: Nhân viên QC chuyển bộ phận nhưng vẫn giữ quyền sửa master data trong LIMS. Inspector hỏi: “Periodic access review phát hiện quyền dư trong bao lâu?” Gap phát hiện: review chỉ kiểm user active, không kiểm quyền theo role mới. Evidence đã đóng gap: access review log AR-LIMS-Q2, HR transfer record, quyền bị revoke trong 24 giờ, QA phê duyệt và lưu 5 năm.
Ví dụ minh hoạ: ma trận phân quyền cho lớp review EMS
Phần này là ví dụ minh hoạ cách áp ma trận phân quyền cho lớp review EMS trong nhà máy dược.
Ví dụ minh hoạ: với một hệ EMS có recorder tùy chọn Part 11 và phần mềm review tập trung, gói CSV thường gồm trọn bộ hồ sơ V-model: VP, URS, FMEA, FS/DS, IQ/OQ/PQ. Ma trận phân quyền được kiểm chứng bằng test case kiểm tra access management, roles, users và e-signature trên hệ đã cài.
Theo tài liệu hãng, phần mềm review có bốn vai trò mặc định — User, Engineer, Quality, Administrator — và option Auditor với ma trận permission chi tiết. Ký điện tử theo chuỗi Review → Approve → Release, mỗi bước cấu hình được “Requires Signing” hoặc “Requires Authorization”; thao tác nhạy cảm bắt nhập reason for change. SoD khóa đúng chỗ then chốt: người duyệt dữ liệu khác người cấu hình hệ thống, còn Auditor chỉ đọc.
Câu hỏi SoD nằm ở master data — Tag ID, Sensor ID, cấu hình kênh đo, giới hạn kiểm soát, nền tảng của EMS và Data Integrity: ai sửa master data và ai duyệt thay đổi đó là phần ma trận hay bị sót nhất. Mô hình tham chiếu theo tài liệu hãng cho lớp review EMS:
| Thao tác | User | Engineer | Quality | Admin | Auditor |
|---|---|---|---|---|---|
Nhập batch metadata, acknowledge alarm |
✅ |
❌ |
❌ |
❌ |
❌ |
Tạo/sửa master data (Tag ID, giới hạn kiểm soát) |
❌ |
✅ (qua change control) |
✅ (phê duyệt) |
❌ |
❌ |
Ký e-signature Review → Approve → Release |
❌ |
❌ |
✅ |
❌ |
❌ |
Cấu hình user, password policy, account retirement |
❌ |
❌ |
❌ |
✅ |
❌ |
Xem audit trail, xuất báo cáo |
❌ |
✅ |
✅ |
✅ (kỹ thuật) |
✅ (read-only) |
Tắt hoặc sửa audit trail |
❌ |
❌ |
❌ |
❌ |
❌ (không ai) |
Bảng này khác bảng phân quyền chung ở trên ở hàng audit trail: bảng chung theo Draft Annex 11 §12.3 (dự thảo, dùng “should”) chỉ để system administrator không tham gia hoạt động GMP tắt/bật audit trail, và chính hành động đó cần tự tạo entry; còn trong tài liệu hãng EMS này, không vai trò nào tắt hay sửa được audit trail.
Đây là khung mặc định theo tài liệu hãng: ai Approve, ai Release phải map từ SOP của chủ đầu tư rồi kiểm chứng trong IQ OQ PQ trong GMP, không suy từ tên vai trò. Thiếu vai trò thì dùng option Auditor hoặc custom role, không cấp thừa quyền.
Spec recorder theo tài liệu hãng: username/password duy nhất, Active Directory, password ageing kèm độ dài tối thiểu, cấm dùng lại mật khẩu cũ, timed logout, account retirement. URS của chủ đầu tư có thể siết thêm, ví dụ: khóa sau 3 lần nhập sai, chỉ admin phía chủ đầu tư reset mật khẩu; audit trail ghi đủ user, giờ, giá trị cũ/mới, lý do, lưu tối thiểu 5 năm, không ai tắt được.
Ba điểm cần lưu ý khi vận hành. Một, recorder phân tán tạo nhiều “node GxP”: mỗi trạm phải parameterise, quản user, review audit trail riêng — gánh nặng tăng theo số trạm. Hai, e-signature ký theo từng hành động nên QA phải định nghĩa trước dữ liệu nào cần sign để release. Ba, nhà máy ít người — một kỹ sư kiêm admin — không bỏ SoD mà dùng compensating control: tách quyền admin khỏi quyền duyệt, review audit trail hàng tháng do QA và IT cùng làm, cấp read-only cho kiểm tra.
Ranh giới ngược lại: phân loại GxP quyết định mức kiểm soát. Hệ không thuộc GxP (quản lý điện năng) vẫn cần phân quyền, backup, event log — nhưng ép đủ e-signature và audit trail theo 21 CFR Part 11 là over-engineering; EMS/historian thuộc GxP mà thiếu audit trail là under-compliance.
Câu hỏi quyết định — 3 câu hỏi trước khi triển khai
Phần này gom các câu hỏi giúp QA tự kiểm tra nhanh trước khi audit.
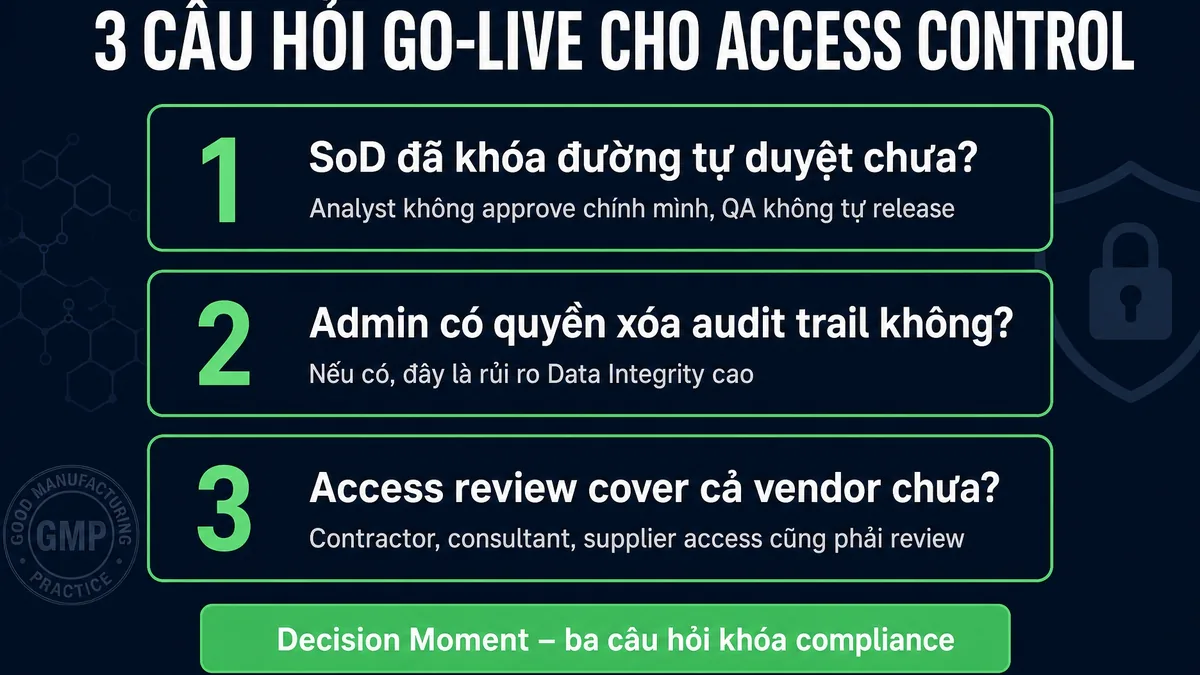
Trước khi áp dụng nội dung bài viết vào hệ thống, QA, Engineering và owner hệ thống nên khóa ba quyết định sau để tránh biến một bài viết kỹ thuật thành checklist chung chung không tạo thay đổi vận hành.
- Ranh giới hệ thống hoặc quy trình nào trong chủ đề access control GMP phải được định nghĩa lại trước khi audit tiếp theo?
- Bằng chứng GMP nào cần được tạo tự động thay vì dựa vào giải thích thủ công sau sự cố?
- Ai là owner chịu trách nhiệm cập nhật SOP, URS, CSV hoặc training record sau khi insight của bài này được áp dụng?
GAMP 5 cho computerized systems GxP
Dùng GAMP 5 thẩm định hệ thống để nối access control với URS, risk assessment, test case và validated state.
FAQ
Phần này gom các câu hỏi giúp QA tự kiểm tra nhanh trước khi audit.
Không được dùng cho hoạt động tạo, sửa hoặc phê duyệt dữ liệu GMP. Annex 11 Draft 2025 chỉ chấp nhận ngoại lệ tài khoản read-only (không thay đổi được dữ liệu hay cài đặt); thực tiễn tốt là ghi ngoại lệ này trong risk assessment.
System Admin có thể cấu hình hệ thống nhưng không được tạo, sửa hoặc phê duyệt dữ liệu GMP. Nếu cần truy cập để debug, quyền phải được kiểm soát, có lý do, có QA witness hoặc dual-control và có audit trail.
Tần suất phụ thuộc risk assessment. Hệ thống ảnh hưởng batch release hoặc dữ liệu critical thường cần review hàng quý; hệ thống hỗ trợ thấp hơn có thể review 6 tháng hoặc hàng năm nếu có justification.
Annex 11 Draft 2025 nhấn mạnh MFA cho remote authentication vào critical systems từ ngoài controlled perimeter. Với truy cập nội bộ, quyết định phải dựa trên risk assessment nhưng MFA đang là baseline tốt cho hệ thống critical.
Không bỏ SoD vì ít người. Nhà máy cần compensating controls như independent QA review, audit trail review tăng tần suất và giới hạn quyền theo từng bước để không một người kiểm soát toàn bộ giao dịch dữ liệu.
QA phải phê duyệt ma trận quyền vì đây là tài liệu GMP, không chỉ là cấu hình IT. Mọi thay đổi vai trò, quyền admin hoặc exception đều cần change control hoặc record tương đương.
Ghi Chú Minh Bạch
Phần này làm rõ nguồn tham chiếu và ranh giới áp dụng của bài viết.
Nguồn quy định chính
- 21 CFR Part 11 §11.10(d) và §11.10(g) — ecfr.gov
- EU GMP Annex 11 Draft 2025 Section 11 — health.ec.europa.eu
Tiêu chuẩn và hướng dẫn chuyên môn
- PIC/S PI 041-1 Section 9.5 — picscheme.org
- WHO TRS 1033 Annex 4, Guideline on data integrity (2021) — nền data integrity hiện hành của WHO; thay thế TRS 996 Annex 5.
Ghi chú về mức độ chắc chắn của số liệu
- Case Missouri Analytical Laboratories lấy từ warning letter công khai của FDA.
Lưu ý: Nội dung bài viết mang tính tham khảo kiến trúc kỹ thuật và không thay thế cho SOP, validation plan hoặc quy định chính thức của cơ quan quản lý dược phẩm sở tại.
Câu hỏi quyết định
Để chuyển các khuyến nghị trong bài thành kế hoạch triển khai khả thi, xem thêm tại nampham.net.